Herkunft und Anspruch des Modells
Informationssicherheit wird häufig über Checklisten, Kennzahlen oder technische Maßnahmen betrachtet. Das ist notwendig, beantwortet aber noch nicht die entscheidende Frage: Wie sicher ist eine Organisation tatsächlich – und warum? Ein aktueller Virenscanner sagt wenig darüber aus, ob das Unternehmen nach einem Angriff weiterarbeiten kann. Ein umfangreiches Konzept hilft nur begrenzt, wenn niemand entscheiden darf.
Der BSI-Lagebericht 2024 betrachtet die Lage entlang der Dimensionen Bedrohungen, Angriffsfläche, Gefährdungen und Schadwirkung und hebt Resilienz als entscheidende Dimension hervor. Diese fünf Ausgangsdimensionen habe ich für meine Arbeit zu einem eigenen praxisorientierten Erklär- und Anwendungsmodell weiterentwickelt.
Mein Modell ist damit vom BSI-Lagebild abgeleitet, aber keine BSI-Methode, keine Norm und kein Ersatz für eine methodische Risikoanalyse. Es strukturiert Gespräche, macht Zusammenhänge sichtbar und hilft bei der Priorisierung. Keine Dimension steht für sich allein. Erst gemeinsam ergeben sie ein brauchbares Bild.
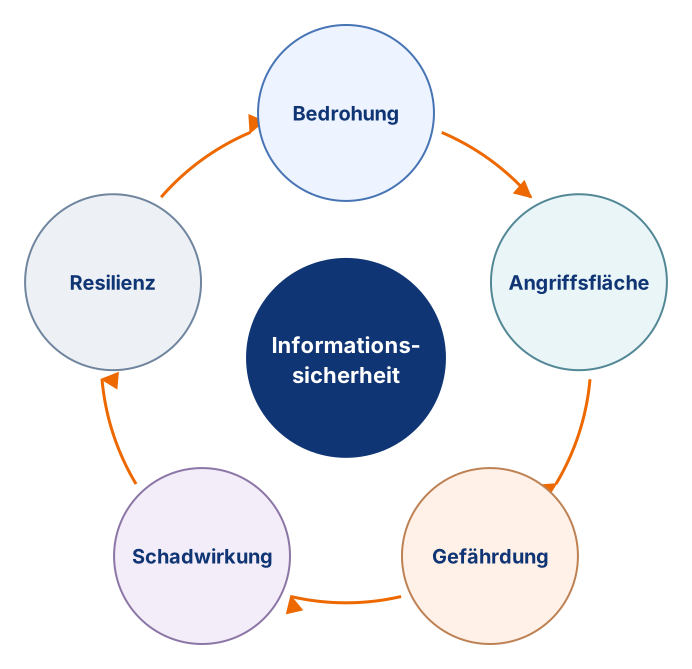
- 01 · Bedrohung
- Was kann auf uns einwirken?
- 02 · Angriffsfläche
- Wo kann es ansetzen?
- 03 · Gefährdung
- Was kann konkret passieren?
- 04 · Schadwirkung
- Welche Folgen entstehen?
- 05 · Resilienz
- Wie gut bewältigen wir das?
Nach der Bewältigung beginnt die Betrachtung erneut: Erfahrungen verändern Bedrohungsbild, Angriffsfläche und Vorbereitung.
1. Bedrohung: Was kann auf uns einwirken?
Eine Bedrohung kann grundsätzlich Schaden verursachen. Dazu gehören Cyberangriffe, Schadsoftware, Spionage und Sabotage. Ebenso relevant sind technische Defekte, Stromausfälle, Brände, Fehlkonfigurationen, menschliche Irrtümer oder der Ausfall eines Dienstleisters.
Die Bedrohung beschreibt also nicht nur den Angreifer mit Kapuzenpullover. Der wird auf Präsentationsfolien ausgesprochen gerne eingesetzt, ist im betrieblichen Alltag aber nur ein Teil der Wirklichkeit.
Bedrohungen lassen sich nicht vollständig kontrollieren. Ein Unternehmen kann Cyberkriminalität und Unwetter nicht abschaffen. Es kann jedoch beobachten, welche Entwicklungen für die eigenen Leistungen relevant sind. Die Frage lautet deshalb nicht nur: Gibt es diese Bedrohung? Meist lautet die Antwort ohnehin ja. Wichtiger ist: Welche Bedeutung hat sie für unsere konkrete Situation?
2. Angriffsfläche: Wo kann es ansetzen?
Die Angriffsfläche umfasst alle Punkte, an denen eine Bedrohung auf Informationen oder Arbeitsfähigkeit einwirken kann: öffentlich erreichbare Systeme, Endgeräte, Cloud-Dienste, Schnittstellen, Identitäten, Fernwartung, Lieferanten, Gebäude, Prozesse und Menschen mit Wissen oder Berechtigungen.
Sie ist damit größer als die Zahl offener Ports. Auch eine unklare Zuständigkeit oder ein ehemaliges Mitarbeiterkonto kann dazugehören. Mit jeder neuen Anwendung und Abhängigkeit entstehen Verbindungen, Konten, Datenflüsse und Verantwortlichkeiten. Das ist kein Argument gegen Veränderung. Es ist ein Argument, Veränderung vollständig zu betrachten.
Die Angriffsfläche lässt sich nicht auf null reduzieren. Notwendige Kundenportale müssen erreichbar, Beschäftigte müssen arbeitsfähig und Dienstleister gelegentlich zugriffsberechtigt sein. Ziel ist, die Fläche zu kennen, unnötige Teile zu entfernen und notwendige kontrolliert zu gestalten. Ein abgeschalteter ungenutzter Dienst muss nicht mehr gepatcht und überwacht werden. Das ist gelegentlich wirksamer als ein weiteres Werkzeug, das selbst Pflege benötigt.
3. Gefährdung: Wo wird es konkret?
Eine Gefährdung entsteht dort, wo eine Bedrohung auf eine vorhandene Angriffsfläche trifft. Ein Angreifer ist eine Bedrohung. Ein Fernzugang ohne MFA gehört zur Angriffsfläche. Die mögliche Übernahme dieses Zugangs und der Eintritt in das interne Netz bilden die konkrete Gefährdung.
Die Trennung verhindert, dass abstrakte Bedrohungen und betriebliche Probleme vermischt werden. Aus „Cyberangriffe nehmen zu“ wird beispielsweise: „Ein administrativer Fernzugang ist ohne MFA aus dem Internet erreichbar. Eine Kontoübernahme könnte Zugriff auf zentrale Systeme ermöglichen.“ Mit dieser Aussage kann man arbeiten. Mit allgemeiner Besorgnis eher weniger.
Für eine Gefährdung werden betroffene Informationen und Prozesse, vorhandene Kontrollen, Erkennbarkeit und realistischer Ablauf beschrieben. Eine gute Beschreibung verbindet Ursache, Ansatzpunkt und mögliches Ereignis.
4. Schadwirkung: Was passiert, wenn es schiefgeht?
Schadwirkung beschreibt die Folgen eines eingetretenen Ereignisses. Sie ist nicht mit Wahrscheinlichkeit zu verwechseln. Ein Ereignis kann selten, aber existenzbedrohend sein. Ein anderes tritt häufig auf und verursacht nur geringe Störungen.
Mögliche Folgen sind Verlust von Vertraulichkeit oder Integrität, System- und Produktionsausfall, finanzielle Schäden, rechtliche Folgen, Beeinträchtigung von Menschen, Vertrauensverlust oder Verlust von Wissen und Handlungsfähigkeit. Entscheidend ist der geschäftliche Zusammenhang: Welche Leistung fällt aus, wie lange ist das tragbar und wer ist außerdem betroffen?
Schadwirkung erklärt, warum zwei technisch ähnliche Schwachstellen unterschiedlich priorisiert werden. Eine formal hohe Schwachstelle im isolierten Testsystem kann weniger dringlich sein als eine niedriger eingestufte Schwachstelle in einem zentralen öffentlich erreichbaren Prozess. Technische Bewertung hilft. Der betriebliche Zusammenhang entscheidet.
5. Resilienz: Wie kommen wir durch das Ereignis?
Resilienz ist die Fähigkeit, Störungen auszuhalten, angemessen zu reagieren, wichtige Leistungen aufrechtzuerhalten und den Betrieb wiederherzustellen. Sie beginnt nicht erst nach einem Angriff. Sie umfasst Vorbeugung, Erkennung, Reaktion, Begrenzung, Wiederherstellung und Lernen.
Dazu gehören Segmentierung, Protokollierung, geschützte Backups und Redundanz ebenso wie klare Rollen, erreichbare Ansprechpartner, alternative Kommunikation und geübte Notfallverfahren. Ein Backup ist dabei zunächst die begründete Hoffnung, Daten zurückholen zu können. Erst ein erfolgreicher Restore-Test macht daraus einen belastbaren Teil der Resilienz.
Vollständige Verhinderung ist selten möglich. Eine resiliente Organisation akzeptiert das nicht als Ausrede, sondern als Ausgangspunkt für Vorbereitung.
Das Zusammenspiel der fünf Dimensionen
Die Dimensionen sind keine lineare Checkliste. Eine neue Bedrohung kann eine bekannte Angriffsfläche plötzlich wichtiger machen. Eine zusätzliche Schnittstelle schafft neue Gefährdungen. Höhere Schadwirkung verändert die Priorität. Resilienz wirkt deshalb nicht erst am Ende: Sie hilft vorzubeugen, früh zu erkennen, die Ausbreitung zu begrenzen und den Betrieb wiederherzustellen.
Das Modell stellt fünf unterschiedliche Fragen: Was kann uns treffen? Wo kann es ansetzen? Was kann konkret passieren? Welche Folgen hätte das? Wie gut können wir damit umgehen? Fehlt eine Frage, bleibt die Betrachtung unvollständig.
Wie Schutzmaßnahmen die Lage verändern
Die Bedrohung verschwindet durch eine Schutzmaßnahme nicht. Phishing-Mails werden weiter versendet und Angreifer suchen weiter nach erreichbaren Systemen. Verändern lassen sich aber die Angriffsfläche, die konkrete Gefährdung, die mögliche Schadwirkung und die Fähigkeit zur Wiederherstellung.
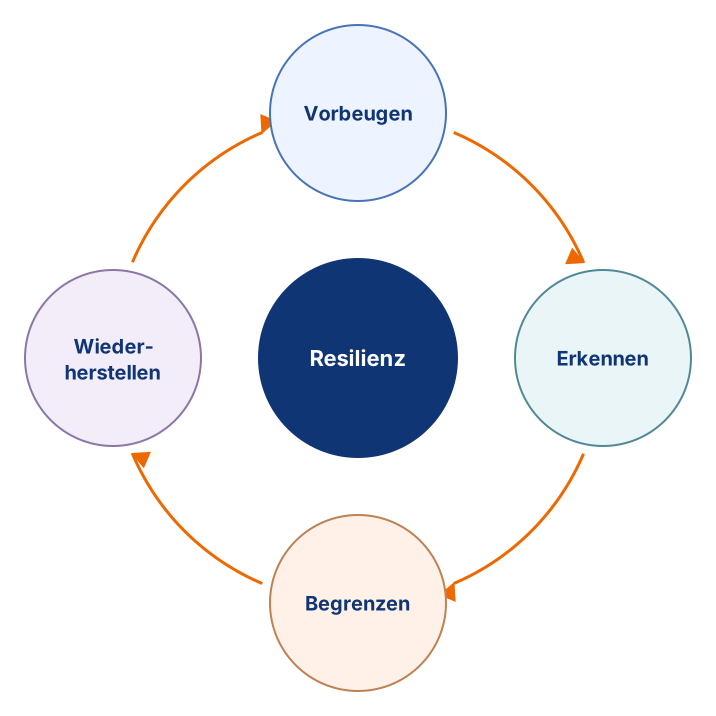
- 01 · Vorbeugen
- Angriffsfläche verkleinern.
- 02 · Erkennen
- Verdächtiges früh sehen.
- 03 · Begrenzen
- Ausbreitung eindämmen.
- 04 · Wiederherstellen
- Betrieb geordnet starten.
- 05 · Resilienz
- Wirkt vor, während und nach einem Ereignis.
Eine Maßnahme allein löst selten das Problem. Entscheidend ist das abgestimmte Zusammenspiel.
Die Grafik ist bewusst keine Prozentrechnung. Eine Sicherheitslage lässt sich nicht seriös auf eine hübsche einzelne Zahl reduzieren. Entscheidend ist, welche Annahmen hinter der Bewertung stehen und ob die Maßnahmen in der Praxis funktionieren.
Praxisbeispiel: Ransomware im Mittelstand
Ein Unternehmen betreibt Warenwirtschaft, Dateiserver, E-Mail und Produktionssysteme. Externe Dienstleister greifen über Fernwartung auf Teile der Umgebung zu.
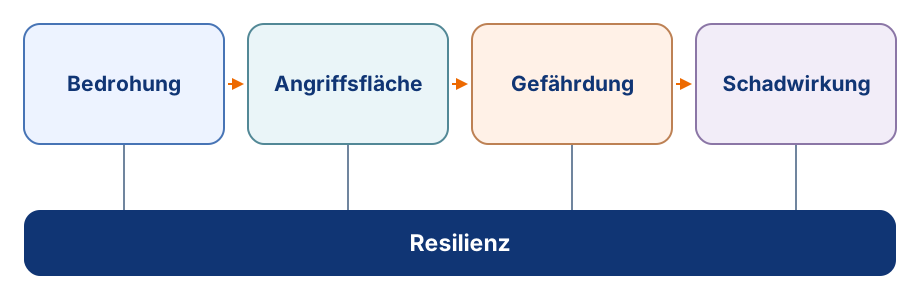
- 01 · Bedrohung
- Automatisierte Suche nach Zugängen.
- 02 · Angriffsfläche
- Alter Fernzugang ohne MFA.
- 03 · Gefährdung
- Zugang wird übernommen.
- 04 · Schadwirkung
- Produktion und Planung fallen aus.
- 05 · Resilienz
- Getrennte Backups, geübte Rollen und klare Prioritäten.
Die Bedrohung bleibt. Kleinere Angriffsfläche und stärkere Resilienz verändern aber ihre Wirkung.
Die Bedrohung bleibt bestehen. Durch kleinere Angriffsfläche, geringere Gefährdung und stärkere Resilienz sinkt das Risiko trotzdem deutlich. Geeignete Schritte sind Fernzugänge bereinigen, MFA aktivieren, Rechte begrenzen, Netzbereiche trennen, verdächtige Anmeldungen erkennen, Backups separieren und Wiederherstellung üben. Kein spektakuläres Feuerwerk der Sicherheitstechnik. Es funktioniert trotzdem – möglicherweise sogar deshalb.
So wird das Modell angewendet
- Betrachtungsgegenstand festlegen: Geschäftsprozess, Anwendung, Standort oder Dienstleistung.
- Kritische Leistung verstehen: benötigte Informationen, Systeme, Menschen und Dienstleister erfassen.
- Relevante Bedrohungen beschreiben: nicht jede Theorie, sondern die für diesen Gegenstand wichtigen Ereignisse.
- Angriffsfläche sichtbar machen: technische, organisatorische, personelle und physische Ansatzpunkte.
- Gefährdungsszenarien formulieren: Ursache, Ansatzpunkt, Ereignis und betroffene Leistung verbinden.
- Schadwirkung bewerten: operative, finanzielle, rechtliche, personelle und gesellschaftliche Folgen betrachten.
- Resilienz prüfen: Schutz, Erkennung, Reaktion und Wiederherstellung möglichst testen.
- Maßnahmen priorisieren: zuerst offene Scheunentore, dann Feinheiten.
- Regelmäßig neu bewerten: Geschäft, Technik, Lieferanten und Bedrohungslage verändern sich.
Typische Denkfehler
- „Wir sind zu klein.“ Automatisierte Angriffe interessieren sich wenig für Organigramme.
- „Wir haben ein Sicherheitsprodukt.“ Ein Werkzeug verbessert möglicherweise eine Dimension, ersetzt aber weder Verantwortung noch Wiederherstellung.
- „Die Schwachstelle ist nur mittel.“ Bedeutung entsteht aus Erreichbarkeit und Schadwirkung.
- „Wir haben Backups.“ Entscheidend sind Schutz, Vollständigkeit und getestete Wiederherstellung.
- „Die IT kümmert sich.“ Entscheidungen über Ausfall, Lieferanten, Prioritäten und Ressourcen sind Führungsaufgaben.
- „Wenn alles umgesetzt ist, sind wir sicher.“ Sicherheit ist kein endgültiger Zustand, sondern fortlaufende Risikobeherrschung.
Grenzen des Modells
Das Modell schafft Orientierung, ersetzt aber keine formale Risikoanalyse, Schutzbedarfsfeststellung, Business-Impact-Analyse oder normgerechte Dokumentation. Es liefert auch keine universelle Formel. Jede Dimension mit einer Zahl zu versehen und daraus eine Gesamtnote zu berechnen, wirkt präzise. Häufig ist die Genauigkeit der Zahl größer als die der Annahmen.
Besonders geeignet ist das Modell für den Einstieg, die Strukturierung von Gesprächen, die Kommunikation zwischen Fachbereich, Technik und Führung und die Prüfung, ob wichtige Perspektiven fehlen. Für Regulierung, Zertifizierung oder komplexe Entscheidungen sind ergänzende Methoden und Nachweise erforderlich.
Häufige Fragen
Ist das Modell der fünf Dimensionen ein BSI-Modell?
Die fünf Ausgangsdimensionen stammen aus der Lagebetrachtung des BSI: Bedrohungen, Angriffsfläche, Gefährdungen, Schadwirkung und Resilienz. Wolfgang Lanzrath hat sie zu einem eigenen praxisorientierten Erklär- und Anwendungsmodell weiterentwickelt. Dieses Modell ist keine offizielle BSI-Methode, keine Norm und kein Ersatz für eine formale Risikoanalyse.
Ersetzt das Modell eine Risikoanalyse?
Nein. Es hilft, eine Situation zu strukturieren und Zusammenhänge zu erkennen. Eine formale Risikoanalyse benötigt zusätzlich eine festgelegte Methode, Bewertungskriterien, dokumentierte Annahmen, Verantwortliche und gegebenenfalls regulatorisch geforderte Nachweise.
Warum werden Bedrohung und Gefährdung getrennt?
Eine Bedrohung beschreibt allgemein, was Schaden verursachen kann. Eine Gefährdung beschreibt, wie diese Bedrohung in einer konkreten Situation wirksam werden könnte. Ransomware ist eine Bedrohung; die Einschleusung über einen ungeschützten Fernzugang ist ein konkretes Gefährdungsszenario.
Ist eine Schwachstelle dasselbe wie eine Angriffsfläche?
Nein. Eine Schwachstelle ist ein konkreter Mangel. Die Angriffsfläche ist umfassender und beinhaltet alle technischen, organisatorischen, personellen und physischen Ansatzpunkte. Eine Schnittstelle gehört zur Angriffsfläche, auch wenn derzeit keine bekannte technische Schwachstelle vorliegt.
Muss jede Angriffsfläche beseitigt werden?
Nein. Viele Angriffsflächen entstehen aus notwendigen Funktionen. Kundenportale müssen erreichbar sein und Lieferanten benötigen möglicherweise Zugänge. Unnötige Angriffsflächen sollten entfernt, notwendige kontrolliert, überwacht und regelmäßig überprüft werden.
Wie unterscheidet sich Schadwirkung von Risiko?
Schadwirkung beschreibt die möglichen Folgen eines Ereignisses. Risiko verbindet diese Folgen mit der Plausibilität des Eintritts und berücksichtigt vorhandene Kontrollen. Je nach Methode können weitere Faktoren hinzukommen.
Warum ist Resilienz eine eigene Dimension?
Nicht jedes Ereignis kann verhindert werden. Eine Organisation muss auch dann handlungsfähig bleiben, wenn Schutzmaßnahmen versagen. Resilienz erweitert den Blick von der Abwehr auf Erkennung, Reaktion, Fortführung, Wiederherstellung und Lernen.
Gehören Backups zur Resilienz oder zur Prävention?
Vor allem zur Resilienz. Backups verhindern normalerweise nicht den Angriff oder Ausfall. Getrennte, geschützte und getestete Sicherungen können aber die Schadwirkung begrenzen und eine geordnete Wiederherstellung ermöglichen.
Kann das Modell ohne tiefes technisches Wissen eingesetzt werden?
Ja. Die Leitfragen eignen sich gerade für Gespräche zwischen Fachbereichen, Führung, IT und Informationssicherheit. Technische Details werden anschließend dort ergänzt, wo sie für Bewertung und Maßnahmenplanung notwendig sind.
Wie oft sollte die Betrachtung aktualisiert werden?
Regelmäßig sowie bei wesentlichen Veränderungen: neue Systeme, Lieferanten, Standorte, Geschäftsprozesse, Vorfälle oder neue Anforderungen. Ein jährlicher Rhythmus kann ein Mindestmaß sein, reicht in dynamischen oder kritischen Bereichen aber möglicherweise nicht aus.
Welche Dimension sollte zuerst bearbeitet werden?
Das hängt vom Ausgangspunkt ab. Praktisch lohnt häufig der Beginn bei Angriffsfläche und Resilienz: unbekannte Systeme erfassen, unnötige Zugänge schließen, kritische Updates einspielen, MFA aktivieren und Wiederherstellung testen. Parallel muss die mögliche Schadwirkung verstanden werden.
Eignet sich das Modell für NIS2, ISO 27001 oder IT-Grundschutz?
Es kann Vorarbeiten und Gespräche strukturieren. Es ersetzt jedoch keine dort geforderten Methoden, Prozesse oder Nachweise. Gesetzliche und normative Anforderungen müssen jeweils eigenständig geprüft und umgesetzt werden.
Was ist die wichtigste Aussage des Modells?
Informationssicherheit entsteht aus Zusammenhängen. Eine Bedrohung allein bestimmt noch kein Risiko, eine Maßnahme allein erzeugt noch keine Sicherheit und ein Backup allein garantiert keine Wiederherstellung. Erst alle fünf Dimensionen zeigen, wo eine Organisation tatsächlich steht.
Quellen und weitere Informationen
Diese Seite erläutert Grundlagen und ersetzt keine rechtliche oder zertifizierungsbezogene Prüfung des Einzelfalls.
Quellenstand: 26. Oktober 2026 · Redaktionell überarbeitet: 27. Oktober 2026