Was ein ISMS im Alltag leisten soll
Die Geschäftsführung muss nicht jede technische Einzelheit kennen. Sie sollte aber verstehen, welche Leistungen besonders wichtig sind, welche Probleme diese Leistungen gefährden und welche Entscheidungen anstehen. Genau dafür braucht es einen verlässlichen Überblick. Wenn sich der Sicherheitszustand nur aus dem Gedächtnis einer einzelnen Person rekonstruieren lässt, ist schon diese Abhängigkeit ein Thema.
Ein ISMS verbindet vorhandene Arbeit: Betrieb, Personalwechsel, Einkauf, Projekte, Notfallvorsorge und Führung. Vieles davon findet bereits statt. Die Frage ist, ob Zuständigkeiten, Übergaben und Kontrollen zusammenpassen. Eine Liste offener Sicherheitsmaßnahmen hilft nur, wenn jemand entscheidet, wer sie umsetzt, bis wann das geschieht und wie das Ergebnis geprüft wird.
Meine praktische Leitfrage lautet: Können wir erklären, warum wir etwas tun, wer dafür sorgt und woran wir erkennen, dass es funktioniert? Wenn das gelingt, entsteht Steuerung. Eine umfangreiche Sammlung schön formatierter Richtlinien kann dabei helfen. Sie kann allerdings auch sehr ordentlich darüber hinwegtäuschen, dass noch niemand den Wiederanlauf getestet hat.
ISMS bedeutet nicht automatisch ISO 27001
ISMS bezeichnet die organisierte Steuerung der Informationssicherheit. ISO 27001 beschreibt einen anerkannten Anforderungsrahmen dafür. Eine externe Zertifizierung ist wiederum eine Möglichkeit, die Erfüllung dieses Rahmens in einem bestimmten Geltungsbereich nachzuweisen. Diese drei Ebenen sollte man auseinanderhalten, bevor ein Vorhaben größer wird als das Problem, das es lösen soll.
Ein kleiner Betrieb kann mit einer verständlichen Übersicht kritischer Leistungen, einem nachvollziehbaren Risikoregister, klaren Verantwortlichkeiten und regelmäßigen Überprüfungen beginnen. Ein internationaler Dienstleister mit vielen Kundenanforderungen benötigt vermutlich mehr Formalität und belastbarere Nachweise. In beiden Fällen muss die Arbeit tatsächlich stattfinden. Wenig Papier ist kein Qualitätsmerkmal, wenn wichtige Entscheidungen unauffindbar bleiben.
Verbindliche Anforderungen aus Gesetzen, Verträgen oder Branchenvorgaben setzen Grenzen für die eigene Ausgestaltung. Sie müssen gesondert erfasst werden. Die Entscheidung „Wir wollen kein Zertifikat“ ist daher möglich, beantwortet aber noch nicht, welche Anforderungen gelten. Für die Norm selbst gibt es die ausführliche Seite ISO 27001 verstehen und anwenden.
PDCA: Aus einzelnen Maßnahmen wird ein Regelkreis
PDCA steht für Plan, Do, Check und Act. Die vier Schritte beschreiben einen wiederkehrenden Verbesserungsprozess. Zunächst werden Ziele und Vorgehen festgelegt, anschließend wird umgesetzt. Danach wird geprüft, ob die beabsichtigte Wirkung eingetreten ist. Aus dem Ergebnis folgen Korrekturen und neue Entscheidungen. Anschließend beginnt die nächste Runde mit einem besseren Verständnis der Lage.
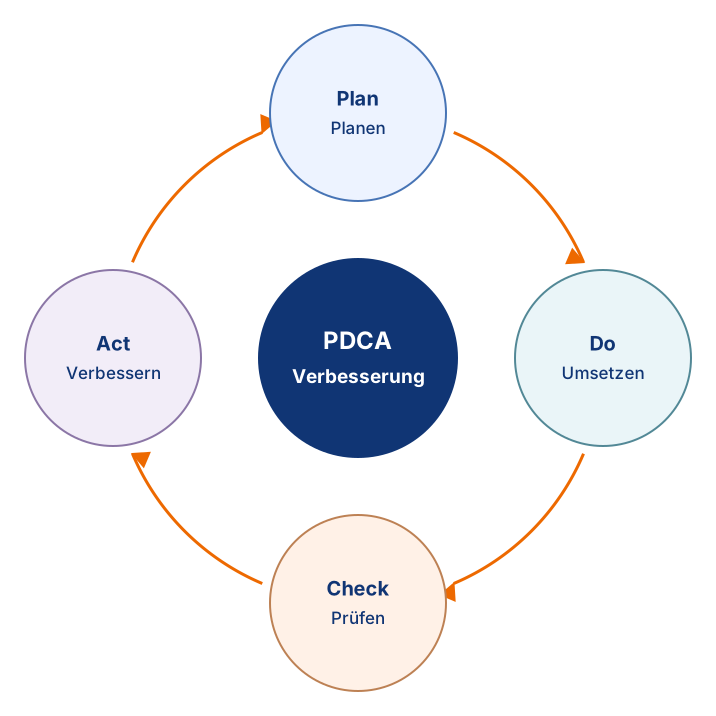
- 01 · Plan · Planen
- Leistungen, Risiken und Ziele klären. Verantwortung und Maßnahmen festlegen.
- 02 · Do · Umsetzen
- Maßnahmen betreiben, Menschen befähigen und Ergebnisse dokumentieren.
- 03 · Check · Prüfen
- Wirkung mit Kontrollen, Tests, Vorfällen und Kennzahlen bewerten.
- 04 · Act · Verbessern
- Ursachen bearbeiten, Entscheidungen anpassen und Verbesserungen verfolgen.
Die Reihenfolge lautet Plan → Do → Check → Act → zurück zu Plan.
Die Schritte laufen im Betrieb teilweise parallel. Während ein Team einen Wiederherstellungstest auswertet, plant ein anderes eine neue Anwendung. Entscheidend sind die Verbindungen: Prüfung muss Konsequenzen haben, und neue Planung muss Erfahrungen berücksichtigen. PDCA ist deshalb kein jährliches Ritual, bei dem dieselbe Präsentation nur ein neues Datum bekommt.
Resilienz und PDCA ergänzen sich: Resilienz beschreibt, wie gut die Organisation Störungen bewältigen kann. PDCA hilft, diese Fähigkeit und andere Sicherheitsmaßnahmen systematisch weiterzuentwickeln. Der Regelkreis selbst stellt aber noch keine Daten wieder her. Dafür braucht es vorbereitete und getestete Verfahren.
Plan: Zuerst die wichtigen Zusammenhänge verstehen
Ich würde mit den Leistungen beginnen, von denen das Unternehmen lebt. Welche Informationen, Menschen, Systeme und Partner braucht beispielsweise die Auftragsabwicklung? Welche Folgen hätten Ausfall, falsche Daten oder unbefugter Zugriff? Fachbereiche und Betrieb sollten diese Fragen gemeinsam beantworten. Ein Inventar mit tausend Geräten ist nützlich, erklärt aber noch nicht die Bedeutung des einzelnen Geräts.
Aus dieser Betrachtung entstehen konkrete Risiken und Prioritäten. Ein Ziel könnte lauten, den zentralen Bestellprozess innerhalb einer begründeten Zeit wieder aufnehmen zu können. Dafür müssen Wiederherstellungsverfahren, Verantwortliche, Abhängigkeiten und ein geeigneter Test festgelegt werden. Die genaue Zeit folgt aus dem Geschäftsbedarf und den realistischen Möglichkeiten; sie wird nicht gewählt, weil eine runde Zahl auf der Folie gut aussieht.
Ein brauchbarer Plan benennt außerdem Ressourcen, Termine und Entscheidungspunkte. Was kann das Team selbst umsetzen? Wo ist eine Freigabe nötig? Welche Annahme muss zuerst geprüft werden? Die Leitung bekommt dadurch eine konkrete Auswahl statt einer allgemeinen Bitte um mehr Sicherheit. Auch bewusst zurückgestellte Maßnahmen bleiben mit Begründung sichtbar.
Do: Zuständigkeiten müssen im Betrieb funktionieren
Die Umsetzung verteilt sich über die Organisation. Die Leitung setzt Prioritäten und stellt Ressourcen bereit. Eine koordinierende Sicherheitsrolle hält den Zusammenhang fest. Fachverantwortliche kennen ihre Leistungen und entscheiden innerhalb ihrer Befugnisse. Betrieb, Personalbereich, Einkauf und Dienstleister übernehmen vereinbarte Aufgaben. Mehrere Rollen können bei einer Person liegen; die Aufgaben verschwinden dadurch nicht.
Besonders wichtig sind Übergaben. Ein ausgeschiedener Mitarbeiter bleibt sonst vielleicht in einer Fachanwendung aktiv, obwohl der zentrale Zugang bereits gesperrt ist. Ein neuer Dienstleister erhält möglicherweise Zugriff, bevor Umfang und Befristung geklärt wurden. Solche Lücken sind häufig kein Mangel an Technik, sondern ein unvollständiger Ablauf. Man könnte es Layer 8 nennen; hilfreicher ist es, die Übergabe zu reparieren.
Die Dokumentation sollte den realen Betrieb unterstützen. Kurze Arbeitsanweisungen, eine gepflegte Kontaktliste und nachvollziehbare Entscheidungen sind wertvoller als umfangreiche Texte, die niemand findet. Bei neuen oder veränderten Abläufen muss außerdem Zeit für Einweisung und Rückfragen vorgesehen werden. Menschen können Regeln nur sinnvoll anwenden, wenn Zweck und praktische Umsetzung verständlich sind.
Check: Nicht Aktivität, sondern Wirkung beurteilen
Eine umgesetzte Maßnahme ist zunächst eine Behauptung über einen Zustand. Die Prüfung liefert die dazugehörige Evidenz. Bei Backups ist das beispielsweise ein geeigneter Wiederherstellungstest. Bei Berechtigungen können Stichproben nach Rollenwechseln helfen. Bei Sicherheitsupdates interessiert, welche relevanten Systeme trotz Vorgabe noch offen sind und warum. Kontrollieren bedeutet dabei nicht automatisch, jeder Person zu misstrauen.
- 01Sicherung eingerichtet
Wirkung: Eine repräsentative Leistung lässt sich vollständig wiederherstellen.
- 02Schulung durchgeführt
Wirkung: Mitarbeitende erkennen einen Verdacht und kennen einen nutzbaren Meldeweg.
- 03Zugriffe geprüft
Wirkung: Unnötige Rechte sind entfernt und Ausnahmen begründet.
- 04Updates installiert
Wirkung: Relevante Lücken sind geschlossen; verbleibende Ausnahmen sind bekannt und verantwortet.
Für die Leitung eignen sich wenige verständliche Kennzahlen: überfällige kritische Maßnahmen, getestete Wiederanläufe, ungeklärte Ausnahmen oder wichtige Vorfälle und ihre Ursachen. Jede Kennzahl braucht Umfang und Bedeutung. „98 Prozent aktuell“ klingt gut. Wenn die verbleibenden zwei Prozent öffentlich erreichbare Kernsysteme sind, ist die Beruhigung möglicherweise etwas voreilig.
Neben regelmäßigen Kontrollen braucht es Prüfungen nach relevanten Änderungen. Ein neuer Standort, eine Übernahme, eine zentrale Cloud-Anwendung oder ein Vorfall kann die bisherigen Annahmen verändern. Der Prüfaufwand sollte sich nach der Bedeutung richten; jede Kleinigkeit mit einem vollständigen Audit zu beantworten hilft dem Betrieb ebenso wenig wie grundsätzlich wegzusehen.
Act: Entscheidungen treffen und Ursachen bearbeiten
Wenn eine Kontrolle eine Lücke zeigt, wird zunächst der Sachverhalt geklärt. Was ist passiert, was ist betroffen und welche unmittelbare Begrenzung ist nötig? Für die Verbesserung interessiert anschließend die Ursache: fehlende Zuständigkeit, ungeeignetes Verfahren, technische Grenze oder eine falsche Annahme. Wer sofort nach Schuldigen sucht, bekommt beim nächsten Mal möglicherweise weniger Informationen.
Eine Korrektur behebt den konkreten Fehler. Eine weitergehende Verbesserung verhindert möglichst, dass derselbe Fehler an anderer Stelle erneut auftritt. Werden beispielsweise veraltete Zugänge gefunden, genügt das Löschen allein nicht. Auch der Ablauf für Wechsel und Austritte muss überprüft werden. Die Verbesserung braucht wiederum einen Verantwortlichen und eine angemessene Kontrolle.
Manchmal lässt sich ein Risiko nicht kurzfristig ausreichend reduzieren. Dann muss die befugte Stelle bewusst entscheiden, welche Übergangslösung vertretbar ist, wie lange sie gilt und wann neu bewertet wird. Eine dokumentierte Risikoakzeptanz macht die Entscheidung nachvollziehbar. Sie ist weder ein Freibrief für Pflichtverletzungen noch eine elegante Möglichkeit, unliebsame Aufgaben endgültig aus der Liste zu entfernen.
Praxisbeispiel: Vom Backup zum belastbaren Wiederanlauf
Ein fiktives Unternehmen meldet täglich erfolgreiche Backups. Die Geschäftsführung nimmt deshalb an, dass der Betrieb nach einem Ausfall schnell wieder startet. Im gemeinsamen Gespräch wird deutlich: Niemand hat die vollständige Auftragsabwicklung wiederhergestellt. Der Dienstleister prüft Sicherungsjobs; der Fachbereich erwartet einen arbeitsfähigen Prozess. Beide haben über unterschiedliche Ergebnisse gesprochen.
Im Plan-Schritt werden Leistungsumfang, Abhängigkeiten, Ziel und Testverantwortung geklärt. Bei Do bereitet das Team Zugänge, Sicherungen und Wiederherstellungsverfahren vor. Check zeigt im Test, dass eine benötigte Konfiguration fehlt und der zweite Verantwortliche keinen unabhängigen Zugang hat. Bei Act werden beide Lücken geschlossen und die Übergaben angepasst. Ein gezielter Folgetest überprüft die Korrekturen.
Das Ergebnis ist keine Garantie gegen jeden Ausfall. Es ist ein deutlich belastbareres Bild dessen, was die Organisation kann und wo Grenzen liegen. Für die nächste Planung sind die tatsächliche Dauer und die gefundenen Abhängigkeiten wertvoller als die vorherige Vermutung. Hoffnung ist keine Strategie; ein erfolgreich überprüftes Verfahren kommt ihr schon näher.
Datenschutz und KI sinnvoll einbeziehen
Personenbezogene Informationen benötigen Schutz. Bei einem neuen Dienst sollten daher Sicherheitsverantwortliche und Datenschutzfunktion ihre jeweiligen Fragen zusammenbringen: Welche Daten werden verarbeitet, wer erhält Zugriff, wie wird der Dienst betrieben und welche Anforderungen gelten? Die Rechtmäßigkeit der Verarbeitung und die Sicherheit der Informationen hängen zusammen, sind aber nicht dieselbe Prüfung.
Bei KI-Werkzeugen interessieren im ISMS insbesondere vertrauliche Eingaben, angebundene Datenquellen, Berechtigungen und der Umgang mit fehlerhaften Ergebnissen. Ein Assistent, der Texte vorschlägt, hat andere Auswirkungen als ein Agent, der selbstständig Daten ändert oder Nachrichten versendet. Die Befugnisse sollten zum Zweck passen; folgenreiche Ergebnisse benötigen geeignete Kontrollen und nachvollziehbare Verantwortlichkeit.
Dafür muss nicht jedes Mal ein eigenes Managementsystem erfunden werden. Beschaffung, Risikobewertung, Freigabe, Betrieb und Überprüfung können dieselben Grundabläufe nutzen. Neu sind möglicherweise einzelne Szenarien und notwendige Fachkenntnisse. Wenn ein Werkzeug beeindruckend formuliert, ist das noch kein Beleg dafür, dass es die Zuständigkeitsordnung verstanden hat.
Ein überschaubarer Einstieg für die Geschäftsführung
Für den Beginn empfehle ich eine gemeinsame Übersicht mit fünf Inhalten: wichtige Leistungen und Abhängigkeiten, relevante Risiken, zuständige Personen, priorisierte Maßnahmen und offene Entscheidungen. Dazu kommt ein regelmäßiger Termin, in dem Ergebnisse und Hindernisse besprochen werden. Das ist noch kein vollständiger Nachweis für jede Norm, aber eine brauchbare Grundlage für wirksame Steuerung.
Der erste Termin sollte mit wenigen konkreten Ergebnissen enden. Wer klärt den wichtigsten unbekannten Sachverhalt? Welche offensichtliche Lücke wird zuerst geschlossen? Welches Verfahren wird praktisch getestet? Beim nächsten Termin wird der Stand überprüft. Umfang und Häufigkeit wachsen anschließend mit der Bedeutung und Veränderungsgeschwindigkeit der Umgebung.
Ein ISMS ist dann hilfreich, wenn es Entscheidungen erleichtert und Probleme rechtzeitig sichtbar macht. Es darf auch zeigen, dass etwas noch nicht ausreichend gelöst ist. Für die ersten technischen und organisatorischen Maßnahmen führt die Seite pragmatische Informationssicherheit weiter. Eine ausführliche Methodik bietet der BSI IT-Grundschutz.
Häufige Fragen
Was ist ein ISMS in einfachen Worten?
Ein ISMS ist die vereinbarte Arbeitsweise, mit der eine Organisation Informationssicherheit steuert. Dazu gehören Überblick, Zuständigkeiten, Entscheidungen, Maßnahmen und regelmäßige Überprüfung. Das System verbindet diese Aufgaben dauerhaft. Es ist deshalb weder nur eine Software noch ausschließlich ein Ordner mit Richtlinien oder ein Zertifikat.
Braucht auch ein kleines Unternehmen ein ISMS?
Auch kleine Unternehmen profitieren von klarer Verantwortung und einem nachvollziehbaren Überblick. Wie umfangreich und formal die Organisation sein muss, hängt von ihren Leistungen, Risiken und verbindlichen Anforderungen ab. Für den Einstieg können wenige gepflegte Übersichten und verlässliche Abläufe sinnvoller sein als eine umfangreiche Sammlung ungenutzter Vorlagen.
Muss das ISMS nach ISO 27001 zertifiziert werden?
Eine Zertifizierung ist nicht grundsätzlich Voraussetzung für ein ISMS. Sie kann durch Kundenanforderungen oder besondere Nachweispflichten relevant werden und Vertrauen unterstützen. Zuerst sollten Ziel, Geltungsbereich und geltende Anforderungen geklärt sein. Der praktische Nutzen eines Managementsystems entsteht durch wirksame Steuerung, auch bevor ein externer Nachweis vorliegt.
Was bedeutet PDCA konkret?
Plan bedeutet Ziele und Vorgehen festlegen, Do deren Umsetzung, Check die Überprüfung der Wirkung und Act die daraus abgeleitete Verbesserung. Danach beginnt die Planung erneut mit den gewonnenen Erkenntnissen. Ein Beispiel ist ein Wiederherstellungstest, dessen festgestellte Lücken anschließend behoben und gezielt erneut geprüft werden.
Welche Entscheidungen gehören zur Geschäftsführung?
Die Leitung muss Prioritäten, Ressourcen und Verantwortlichkeiten unterstützen und wesentliche Risiken innerhalb ihrer Befugnisse entscheiden. Dazu benötigt sie verständliche Informationen über mögliche Folgen, Handlungsoptionen und Grenzen. Technische Aufgaben können delegiert werden; dadurch werden wichtige Entscheidungen über Geschäftsauswirkungen und verfügbare Mittel nicht automatisch zu Aufgaben der IT.
Reicht eine Tabelle für den Anfang?
Eine gut gepflegte Tabelle kann Risiken, Maßnahmen und Entscheidungen zunächst ausreichend übersichtlich darstellen. Sie benötigt klare Verantwortliche, Zugriffsschutz und verlässliche Aktualisierung. Mit steigender Komplexität können spezialisierte Werkzeuge helfen. Entscheidend ist, dass der Arbeitsprozess funktioniert; ein neues Werkzeug behebt ungeklärte Zuständigkeiten nicht von selbst.
Wie erkenne ich, ob unser ISMS wirkt?
Achten Sie auf nachvollziehbare Ergebnisse: bekannte Abhängigkeiten, geschlossene relevante Lücken, erfolgreiche Tests und rechtzeitig getroffene Entscheidungen. Kennzahlen sollten diese Wirkung unterstützen. Die Zahl geschriebener Richtlinien oder durchgeführter Besprechungen genügt allein nicht. Auch ein offen benanntes und gezielt bearbeitetes Problem kann ein Zeichen funktionierender Steuerung sein.
Wie passen Datenschutz und KI in das ISMS?
Beide werden dort berücksichtigt, wo sie Informationen, Prozesse und Risiken betreffen. Datenschutz bringt zusätzliche Fragen zu personenbezogenen Daten ein. KI kann neue Datenflüsse, Befugnisse und Fehlerszenarien schaffen. Die Sicherheitsbewertung nutzt bestehende Abläufe; rechtliche oder spezialisierte fachliche Prüfungen werden dadurch nicht ersetzt.
Quellen und weitere Informationen
Diese Seite erläutert Grundlagen und ersetzt keine rechtliche oder zertifizierungsbezogene Prüfung des Einzelfalls.
Quellenstand: 27. Oktober 2026 · Redaktionell überarbeitet: 27. Oktober 2026