Was wird eigentlich geschützt?
Informationssicherheit klingt zunächst nach Firewalls, Verschlüsselung und möglichst komplizierten Passwörtern. Diese Dinge gehören dazu. Im Kern geht es aber um eine einfachere Frage: Welche Informationen benötigt eine Organisation – und was darf mit ihnen auf keinen Fall passieren?
Geschützt werden nicht nur Dateien und Datenbanken. Dazu gehören geschäftliche Informationen, Wissen von Beschäftigten, Verträge, Planungen, Anwendungen, Maschinensteuerungen, Kommunikationswege, Geschäftsprozesse und letztlich die Arbeitsfähigkeit der Organisation. Eine Information bleibt auch dann schützenswert, wenn sie auf Papier steht, in einem Gespräch genannt oder im Kopf eines Menschen vorhanden ist.
Deshalb beginnt Informationssicherheit nicht mit einem Produkt. Sie beginnt mit dem Verständnis der eigenen Arbeit: Welche Leistungen erbringen wir, welche Informationen benötigen wir dafür und wovon hängen wir ab? Wer diese Zusammenhänge nicht kennt, schützt häufig das besonders Sichtbare – und nicht zwingend das besonders Wichtige.
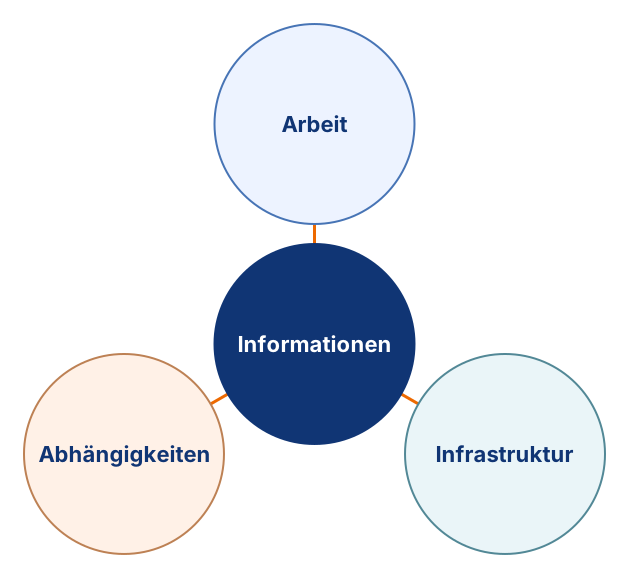
- Informationen
- Daten, Dokumente, Wissen und Entscheidungen
- Arbeit
- Menschen, Prozesse und Anwendungen
- Infrastruktur
- Systeme, Geräte, Netze und Räume
- Abhängigkeiten
- Lieferanten, Energie und Kommunikation
Die Schutzziele der Informationssicherheit
Die klassischen Schutzziele sind Vertraulichkeit, Integrität und Verfügbarkeit. Häufig werden Authentizität und Zurechenbarkeit ergänzt. Sie helfen dabei, nicht nur allgemein von „Sicherheit“ zu sprechen, sondern präzise zu benennen, was geschützt werden soll.
- 01Vertraulichkeit
Nur Berechtigte erhalten Zugriff.
- 02Integrität
Inhalte bleiben richtig und vollständig.
- 03Verfügbarkeit
Benötigtes ist rechtzeitig nutzbar.
- 04Authentizität
Quelle und Identität sind echt.
- 05Zurechenbarkeit
Handlungen sind nachvollziehbar.
Vertraulichkeit verhindert unbefugte Einsicht. Integrität schützt vor unbemerkter Veränderung. Verfügbarkeit sorgt dafür, dass Informationen und Leistungen rechtzeitig nutzbar sind. Authentizität beantwortet, ob Quelle oder Identität echt sind. Zurechenbarkeit ermöglicht, Handlungen einer Person oder einem System verlässlich zuzuordnen.
Die Ziele beeinflussen sich gegenseitig. Ein stark verschlüsseltes Archiv kann ausgesprochen vertraulich sein. Wenn im Notfall niemand mehr das Kennwort kennt, ist seine Verfügbarkeit trotzdem überschaubar. Informationssicherheit verlangt deshalb Abwägung statt Einzeldisziplin.
Bedrohung, Schwachstelle, Gefährdung und Risiko
Diese Begriffe werden häufig vermischt. Eine Bedrohung kann grundsätzlich Schaden verursachen: ein Cyberangriff, Feuer, Stromausfall, Bedienfehler oder Lieferantenausfall. Eine Schwachstelle ist eine vorhandene Schwäche, beispielsweise ein ungepatchtes System oder eine fehlende Vertretung.
Eine Gefährdung entsteht, wenn eine Bedrohung auf eine passende Schwachstelle oder Abhängigkeit trifft. Das Risiko verbindet die Plausibilität eines Ereignisses mit seiner möglichen Schadwirkung und den bereits vorhandenen Kontrollen.
- 01Bedrohung
Ransomware kann einwirken.
- 02Schwachstelle
Ein Fernzugang ist ungepatcht.
- 03Gefährdung
Angreifer können eindringen.
- 04Schadwirkung
Produktion und Daten fallen aus.
- 05Risiko
Plausibilität und Folgen werden bewertet.
Die Unterscheidung verhindert vorschnelle Lösungen. Wer nur „Ransomware“ betrachtet, kauft vielleicht ein Werkzeug. Wer das konkrete Risiko betrachtet, fragt außerdem nach Berechtigungen, Patchständen, Backups, Wiederanlaufzeiten, Entscheidungswegen und Lieferanten. Mit dieser Aussage kann man arbeiten. Mit allgemeiner Besorgnis eher weniger.
Schutzbedarf und mögliche Schadwirkung
Nicht alles benötigt dasselbe Schutzniveau. Eine öffentliche Broschüre, eine Gehaltsabrechnung und die Steuerung einer Produktionsanlage dürfen unterschiedlich behandelt werden. Der Schutzbedarf ergibt sich aus den möglichen Folgen für Geschäft, Menschen, Vertragspartner und Gesellschaft.
Hilfreiche Fragen sind: Was geschieht bei Offenlegung oder Manipulation? Wie lange darf eine Leistung ausfallen? Welche finanziellen, rechtlichen oder betrieblichen Folgen entstehen? Können mehrere kleine Abhängigkeiten gemeinsam eine große Wirkung entfalten? Lässt sich der Schaden später korrigieren?
Die Bewertung muss nicht mit einer komplizierten Formel beginnen. Nachvollziehbare Stufen wie normal, hoch und sehr hoch sind häufig hilfreicher als eine scheinbar präzise Zahl mit zwei Nachkommastellen. Entscheidend ist, dass Annahmen, Folgen und Entscheidungen verständlich dokumentiert sind.
Praxisbeispiel: Eine geänderte Bankverbindung
Ein fiktives Unternehmen erhält eine Nachricht mit einer neuen Bankverbindung seines Lieferanten. Absendername, Logo und Formulierung wirken plausibel. Die Buchhaltung soll eine hohe Rechnung auf das neue Konto überweisen. Zunächst ist unklar, ob der Lieferant tatsächlich umgezogen ist, sein Postfach übernommen wurde oder die Nachricht gefälscht ist.
Hier steht die Integrität der Zahlungsinformation im Mittelpunkt. Authentizität betrifft die Frage, ob die Änderung wirklich vom Lieferanten stammt. Vertraulichkeit wird relevant, falls Angreifer Rechnungen oder interne Korrespondenz eingesehen haben. Ein Ausfall der IT ist dafür gar nicht nötig. Die Systeme können technisch hervorragend funktionieren und trotzdem die falsche Zahlung ermöglichen.
Ein praktikabler Ablauf verlangt eine unabhängige Bestätigung über einen bereits bekannten Kontakt und eine passende Freigabe. Die Telefonnummer aus der verdächtigen Nachricht eignet sich dafür gerade nicht. Die Beschäftigten brauchen Zeit und Rückendeckung für diese Prüfung. Ein Verfahren, das nur bei ruhigem Betrieb funktioniert, ist im Alltag schnell außer Betrieb.
Datenschutz kommt ergänzend ins Spiel, wenn personenbezogene Informationen betroffen sind. KI kann eine überzeugende Nachricht oder Stimme erleichtern; die grundlegende Kontrollfrage bleibt dieselbe: Auf welchem unabhängigen Weg prüfen wir eine folgenreiche Änderung? Das Beispiel zeigt, warum Technik, Prozesse und menschliche Entscheidungen gemeinsam betrachtet werden müssen.
Vier Perspektiven wirksamer Sicherheit
Technik allein reicht nicht. Wirksame Informationssicherheit betrachtet mindestens vier Perspektiven, die sich gegenseitig stützen oder aushebeln können.
- 01Technik
Konfiguration, Patchen, Segmentierung, Verschlüsselung, Protokollierung
- 02Organisation
Rollen, Freigaben, Vertretung, Notfall- und Lieferantenprozesse
- 03Menschen
Wissen, Entscheidungen, Verhalten und Meldekultur
- 04Physisch
Zutritt, Strom, Brand, Wasser, Klima und Leitungswege
Technik kann Kontrollen zuverlässig ausführen, aber keine unklare Verantwortung heilen. Eine organisatorische Regel, die niemand kennt oder im Alltag nicht anwenden kann, ist überwiegend Dekoration. Menschen sind nicht nur ein Risiko, sondern Sensor, Entscheider und häufig die letzte wirksame Schutzschicht. Und die beste digitale Zugriffskontrolle hilft wenig, wenn der Netzwerkschrank frei zugänglich danebensteht.
Identitäten, Berechtigungen und MFA
Ein großer Teil der Informationssicherheit dreht sich um drei Fragen: Wer meldet sich an? Worauf darf diese Identität zugreifen? Ist dieser Zugriff noch erforderlich? Jede Person sollte ein eigenes Konto besitzen. Berechtigungen werden nach Aufgabe vergeben und bei Veränderungen wieder entzogen.
Mehrfaktor-Authentisierung (MFA) ergänzt das Kennwort durch einen weiteren Faktor. Sie verhindert nicht jeden Angriff, erschwert aber den Missbrauch gestohlener Kennwörter deutlich. Priorität haben administrative Zugänge, E-Mail, Cloud-Dienste, Fernzugriffe und Dienstleisterkonten.
- 01Eintritt
Persönliches Konto sicher anlegen.
- 02Aufgabe
Nur notwendige Rechte vergeben.
- 03Änderung
Rechte an die neue Rolle anpassen.
- 04Prüfung
Zugänge regelmäßig bestätigen.
- 05Austritt
Konten, Tokens und Sitzungen sperren.
MFA schützt die Anmeldung. Sie ersetzt keine vernünftigen Berechtigungen.
Berechtigungen wachsen gern. Sie bilden gewissermaßen die Jahresringe einer Organisation – nur leider ohne den dekorativen Wert eines Baumes. Deshalb gehören regelmäßige Überprüfung, getrennte Administrationskonten und das Entfernen nicht mehr benötigter Zugänge zum normalen Betrieb.
Patchen und Schwachstellen behandeln
Viele erfolgreiche Angriffe nutzen bekannte Schwachstellen, für die bereits Updates verfügbar sind. Patchmanagement ist wenig glamourös, aber grundlegend. Die Organisation muss Systeme, Softwarestände, Erreichbarkeit und Verantwortliche kennen. Kritische Schwachstellen werden nach Risiko priorisiert, getestet und in festgelegten Fristen behandelt.
Nicht jedes Update kann blind sofort installiert werden. Manche Systeme benötigen Wartungsfenster oder Ersatzmaßnahmen. Entscheidend ist, dass Ausnahmen sichtbar, befristet und verantwortet bleiben. Ein System ohne Herstellerunterstützung braucht eine Übergangslösung oder einen Ablöseplan. „Läuft doch noch“ beschreibt einen Zustand, aber keine Sicherheitsstrategie.
Was aber, wenn eine Schwachstelle bekannt wird und noch kein Update existiert? Dann beginnt die Arbeit nicht erst mit dem Patch. Zuerst wird geklärt, welche eigenen Systeme betroffen und von außen erreichbar sind, welche Folgen ein Angriff hätte und welche Übergangsmaßnahmen der Hersteller empfiehlt. Betroffene Funktionen deaktivieren, Zugriffe beschränken oder einen Dienst vorübergehend vom Internet nehmen können die Angriffsfläche reduzieren. Diese Maßnahmen müssen zur konkreten Lücke passen und auf ihre Wirkung geprüft werden.
Das Zeitfenster kann ausgesprochen klein sein: Cloudflare beobachtete bei CVE-2024-27198 Angriffsversuche bereits 22 Minuten nach Veröffentlichung eines Demonstrationscodes zur Ausnutzung. Das ist ein dokumentiertes Beispiel, keine allgemeine Ein-Stunden-Regel und auch kein Nachweis, dass KI diesen konkreten Angriff verursacht hat. Der Cloudflare Security Brief zeigt jedenfalls: Eine garantierte Schonfrist gibt es nicht.
KI verschärft den Zeitdruck zusätzlich. Das neuseeländische NCSC beschreibt im Juni 2026, dass KI die Zeit zwischen Entdeckung und Ausnutzung neu veröffentlichter Schwachstellen verkürzt. Daraus folgt keine feste Frist für jedes Produkt. Es folgt aber, dass Warnungen, Zuständigkeiten und Entscheidungen auch außerhalb des nächsten regulären Wartungstermins funktionieren müssen. Der Angreifer hat unseren Sitzungskalender schließlich nicht unterschrieben.
Ist ein kritisches System öffentlich erreichbar und lässt sich die konkrete Gefahr nicht ausreichend begrenzen, gehört auch die temporäre Abschaltung des betroffenen Dienstes auf den Tisch. Häufig genügt zunächst, den externen Zugang kontrolliert zu sperren. IT, Fachverantwortliche und Leitung wägen Betriebsfolgen und Angriffsrisiko gemeinsam ab; sichere Betriebszustände, Ersatzverfahren und Wiederanlauf werden berücksichtigt. Das ist eine begründete Entscheidung, kein pauschaler Aufruf, bei jeder Warnung den Stecker zu ziehen.
Die Zwischenlösung erhält einen Verantwortlichen, einen nächsten Prüftermin und klare Bedingungen für die Wiederfreigabe. Sobald ein geeigneter Patch verfügbar ist, wird er priorisiert getestet und eingespielt. Zusätzlich wird geprüft, ob bereits eine Kompromittierung stattgefunden haben könnte: Ein Update schließt eine Lücke, entfernt aber nicht automatisch einen schon eingedrungenen Angreifer. „Wir warten auf den Hersteller“ ist eine Information. Als vollständige Schutzmaßnahme ist sie etwas dünn.
Ausnutzung kann vor oder kurz nach Bekanntwerden beginnen. Nicht auf einen Patch warten, bevor Schutzmaßnahmen geprüft werden.
Ist ein geeigneter Patch verfügbar?
Betroffenheit prüfen, nach Risiko priorisieren, testen und installieren. Anschließend die Wirksamkeit kontrollieren.
Zugänge beschränken, Funktionen deaktivieren oder isolieren. Wenn nötig: abgestimmt vorübergehend abschalten.
Verantwortung und Prüftermin festlegen, Herstellerhinweise verfolgen, später verfügbare Patches installieren und nach Anzeichen einer Kompromittierung suchen.
Backup, Wiederherstellung und Notfallvorsorge
Ein Backup ist eine Kopie. Wiederherstellung ist die Fähigkeit, daraus den benötigten Betrieb zurückzugewinnen. Dieser Unterschied wird häufig erst dann interessant, wenn die Zeit knapp wird.
- 01Produktivdaten
Was muss gesichert werden?
- 02Sicherung
Ist sie vollständig und aktuell?
- 03Schutz
Ist sie getrennt und unveränderbar?
- 04Restore-Test
Lässt sie sich wirklich einspielen?
- 05Betrieb
Funktionieren auch Abhängigkeiten und Reihenfolge?
Gute Sicherung klärt Umfang, Häufigkeit, Aufbewahrung, Manipulationsschutz, Berechtigungen und Reihenfolge der Wiederherstellung. Notfallvorsorge ergänzt dies um Kommunikation, Entscheidungen, Ersatzverfahren und erreichbare Ansprechpartner. Hoffnung ist keine Strategie. Ein Backup ohne Restore-Test ist vor allem Hoffnung mit Speicherverbrauch.
Sicherheitsvorfälle erkennen und bearbeiten
Ein Vorfall beginnt nicht erst beim vollständigen Stillstand. Ungewöhnliche Anmeldungen, verlorene Geräte, falsch versandte Informationen oder unerwartete Änderungen können frühe Hinweise sein. Beschäftigte müssen wissen, was sie über welchen Weg melden können. Die zuständige Stelle bewertet, sichert Informationen und entscheidet über technische sowie organisatorische Schritte.
- 01Wahrnehmen
Abweichung oder Verdacht erkennen.
- 02Melden
Bekannten Weg ohne Verzögerung nutzen.
- 03Einordnen
Sachverhalt und mögliche Folgen klären.
- 04Eindämmen
Ausbreitung und Schaden begrenzen.
- 05Wiederherstellen
Kritische Leistungen geordnet zurückbringen.
- 06Lernen
Ursachen und Maßnahmen verbessern.
Zuerst den Sachverhalt klären. Die Schuldfrage läuft nicht weg – sie darf nur kurz warten.
Eine gute Meldekultur ist wichtiger als ein perfektes Formular. Wer bei jeder Meldung zuerst einen Schuldigen sucht, trainiert die Organisation vor allem darin, später zu melden. In der Krise gilt zunächst: Keiner ist verletzt? Gut. Dann klären wir den Sachverhalt. Wenn wir ihn verstehen, können wir ihn lösen.
Lieferanten und externe Abhängigkeiten
Cloudanbieter, Softwarehersteller, IT-Dienstleister und Wartungspartner sind Teil der eigenen Leistungserbringung. Verantwortung lässt sich vertraglich verteilen, Abhängigkeit aber nicht wegformulieren.
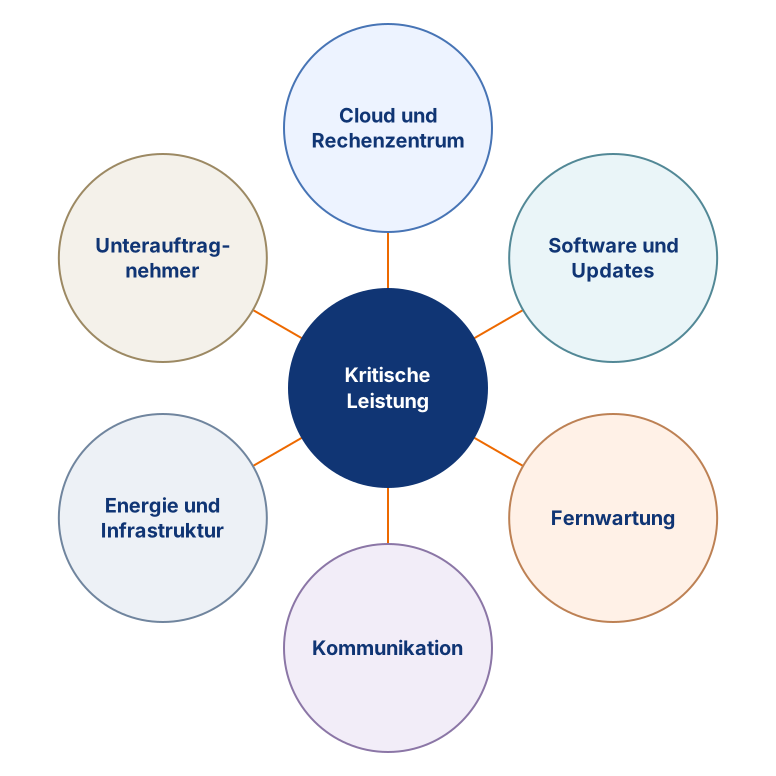
- Cloud und Rechenzentrum
- Verfügbarkeit, Datenzugriff und Standort
- Software und Updates
- Pflege, Schwachstellen und Supportende
- Fernwartung
- Zugänge, Rechte und Protokollierung
- Kommunikation
- Meldewege und alternative Kanäle
- Energie und Infrastruktur
- Versorgung, Standort und Wiederanlauf
- Unterauftragnehmer
- Transparenz, Verantwortung und Ketten
Bei jeder Abhängigkeit zählen Zugang, Ausfall, Meldung und Ausstieg.
Zu klären sind kritische Leistungen, verarbeitete Informationen, Zugänge, Unterauftragnehmer, Vorfallmeldungen, Datenexport, Sicherungen und Ausstiegsmöglichkeiten. Der günstigste Zeitpunkt, einen Ausstieg zu planen, ist vor Vertragsabschluss. Der zweitgünstigste ist jetzt.
Sicherheitskultur und Verantwortung
Führung setzt Prioritäten, stellt Ressourcen bereit und entscheidet über akzeptierte Risiken. Fachbereiche kennen Abläufe und Auswirkungen. Die IT kennt Systeme und technische Abhängigkeiten. Informationssicherheitsverantwortliche schaffen Struktur, beraten und prüfen. Beschäftigte brauchen verständliche Wege für den sicheren Alltag.
Sicherheit darf nicht nur als Verhinderung auftreten. Sind offizielle Verfahren unpraktikabel, entstehen Nebenwege. Dann besitzt die Organisation formal eine Regel und praktisch ein neues Risiko. Eine gute Kultur verbindet Klarheit mit Lernfähigkeit: Fehler werden nicht verharmlost, aber offen gemeldet und ausgewertet.
PDCA, Resilienz und kontinuierliche Verbesserung
Informationssicherheit bleibt nur wirksam, wenn sie regelmäßig überprüft und verbessert wird. Dafür eignet sich das PDCA-Prinzip: Plan, Do, Check, Act – auf Deutsch planen, umsetzen, prüfen und verbessern. Der Regelkreis verbindet Entscheidungen der Leitung mit dem tatsächlichen Betrieb. Er verhindert zumindest theoretisch, dass eine Richtlinie schon deshalb als wirksam gilt, weil sie ordentlich abgeheftet wurde.
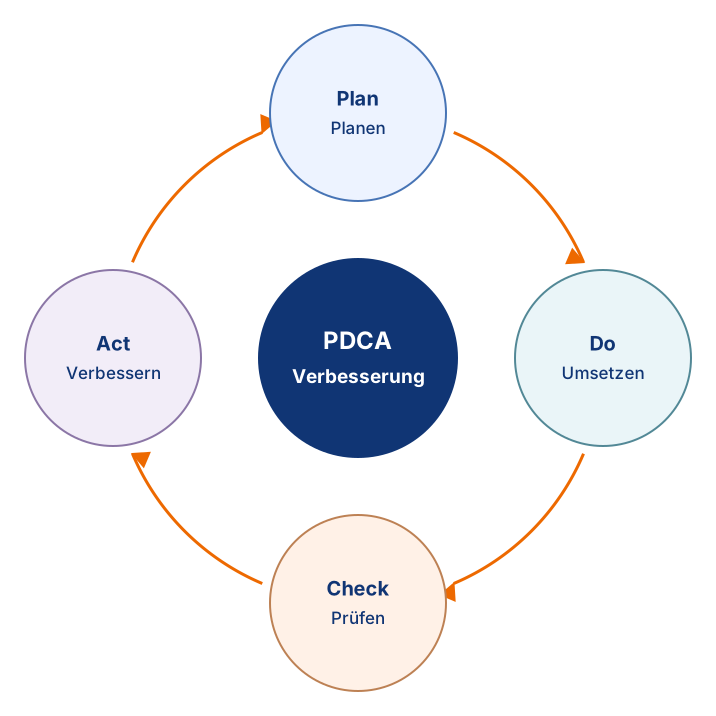
- Plan
- Schutzbedarf, Risiken, Ziele, Verantwortung und Maßnahmen festlegen.
- Do
- Maßnahmen umsetzen, betreiben, dokumentieren und Menschen befähigen.
- Check
- Kennzahlen, Kontrollen, Tests, Vorfälle, Audits und Wirksamkeit auswerten.
- Act
- Abweichungen korrigieren, Erfahrungen nutzen und den nächsten Zyklus verbessern.
PDCA macht Informationssicherheit zu einem gesteuerten Lernprozess statt zu einer einmaligen Aktion.
Resilienz ist dabei nicht einfach ein weiterer Name für PDCA. Sie beschreibt die Fähigkeit, Störungen früh zu erkennen, Folgen zu begrenzen, handlungsfähig zu bleiben und kritische Leistungen geordnet wiederherzustellen. Der PDCA-Regelkreis hilft, diese Fähigkeit systematisch aufzubauen und aus Übungen, Vorfällen und Abweichungen zu lernen.
Informationssicherheit ist deshalb kein Projekt mit endgültigem Abschlussdatum. Organisation, Technik und Bedrohungen verändern sich. Entscheidend ist, anzufangen: wichtige Systeme kennen, Verantwortung klären, kritische Updates installieren, MFA einführen, Backups schützen und Wiederherstellung testen. Eine 180-seitige Richtlinie, die niemand anwendet, ist allerdings ebenfalls keine Strategie.
Typische Missverständnisse und Grenzen
Informationssicherheit ist weder eine Garantie noch eine Sammlung beliebiger Verbote. Sie verlangt nachvollziehbare Entscheidungen unter Unsicherheit. Ein Schutzmechanismus kann sinnvoll sein und trotzdem umgangen werden. Umgekehrt beweist das Ausbleiben eines sichtbaren Vorfalls nicht, dass alles ausreichend geschützt ist. Deshalb werden Wirkung und verbleibende Risiken überprüft.
Auch die Begriffe Datenschutz und Informationssicherheit sind nicht austauschbar. Datenschutz betrifft den Schutz natürlicher Personen bei der Verarbeitung ihrer personenbezogenen Daten. Informationssicherheit betrachtet Informationen unabhängig davon, ob sie personenbezogen sind. Zugriffsrechte, Löschprozesse und Vorfallbewertung können beide Perspektiven berühren. Eine fachliche oder rechtliche Einzelfallprüfung ersetzt diese Grundlagenseite nicht.
KI-Anwendungen erweitern die Fragen nach Datenflüssen, Berechtigungen und Verlässlichkeit. Vertrauliche Eingaben und ungeprüfte Ausgaben gehören in die Betrachtung, ebenso automatisierte Aktionen von Agenten. Dafür muss nicht jede Organisation ein eigenes KI-Sicherheitsprogramm erfinden. Zunächst helfen dieselben Grundfragen: Was wird verarbeitet, wer darf handeln, welche Folgen sind möglich und wie greifen wir ein?
Häufige Fragen
Was ist Informationssicherheit in einem Satz?
Informationssicherheit schützt wichtige Informationen und die damit verbundenen Prozesse, Menschen und Systeme vor unbefugtem Zugriff, unerwünschter Veränderung und nicht akzeptablen Ausfällen. Sie umfasst Technik, Organisation, Personal und physische Bedingungen. Entscheidend ist ein angemessenes Niveau, das zum tatsächlichen Schutzbedarf und zu den Folgen eines Ausfalls passt.
Was ist der Unterschied zwischen IT-Sicherheit und Informationssicherheit?
IT-Sicherheit konzentriert sich vor allem auf technische Systeme, Netze, Anwendungen und Geräte. Informationssicherheit betrachtet zusätzlich Informationen auf Papier, in Gesprächen, in Prozessen und im Wissen von Menschen. IT-Sicherheit ist damit ein wichtiger Teil der Informationssicherheit, aber nicht das gesamte Thema.
Muss ein kleines Unternehmen dieselben Maßnahmen umsetzen wie ein Konzern?
Nein. Maßnahmen müssen zu Schutzbedarf, Risiken und Organisation passen. Ein kleines Unternehmen benötigt möglicherweise weniger formale Strukturen, aber nicht weniger Klarheit. Wichtige Systeme, Verantwortlichkeiten, Zugänge, Updates, Backups und Meldewege müssen auch dort bekannt und geregelt sein.
Wo sollte man mit Informationssicherheit anfangen?
Zuerst sollten die wichtigsten Leistungen, Informationen, Systeme und Abhängigkeiten bekannt sein. Danach folgen grundlegende Maßnahmen: Zuständigkeiten klären, kritische Updates installieren, MFA einführen, unnötige Zugänge entfernen, Backups schützen und Wiederherstellungen testen. Erst die Scheunentore schließen, dann über die Farbe der Türklinke sprechen.
Bedeutet mehr Sicherheit automatisch mehr Technik?
Nein. Manche Risiken entstehen durch fehlende Zuständigkeiten, schlechte Kommunikation oder ungeübte Notfallverfahren. Ein neues Werkzeug kann sinnvoll sein, löst aber keine organisatorische Unklarheit. Technik wirkt am besten, wenn sie einen verstandenen Prozess unterstützt und ihre Wirkung geprüft wird.
Warum reicht ein Virenscanner nicht aus?
Ein Virenscanner erkennt bestimmte schädliche Dateien und Verhaltensweisen. Er schützt nicht automatisch vor gestohlenen Konten, Fehlkonfigurationen, manipulierten Zahlungsdaten, ausgefallenen Lieferanten oder unbrauchbaren Backups. Wirksame Sicherheit benötigt mehrere abgestimmte Schutzschichten. Eine abgestimmte Kombination aus Zugangsschutz, gepflegten Systemen, sicheren Abläufen und getesteter Wiederherstellung behandelt unterschiedliche Fehlerwege. Welche Maßnahmen erforderlich sind, hängt vom tatsächlichen Betrieb und seinen Abhängigkeiten ab.
Wie oft müssen Systeme gepatcht werden?
Es gibt kein sinnvolles Einheitsintervall. Kritische, aktiv ausgenutzte Schwachstellen und extern erreichbare Systeme benötigen besonders schnelle Behandlung. Andere Updates können in geregelten Wartungsfenstern erfolgen. Wichtig sind risikobasierte Fristen, dokumentierte Ausnahmen und die Kontrolle, ob das Update erfolgreich war.
Wie viele Backups braucht ein Unternehmen?
Die Zahl allein entscheidet nicht. Sicherungen müssen vollständig, aktuell, vor Manipulation geschützt und wiederherstellbar sein. Sinnvoll sind mehrere Kopien auf unterschiedlichen Systemen, darunter eine getrennte oder unveränderbare Kopie. Vor allem muss regelmäßig geprüft werden, ob sich daraus der benötigte Betrieb wiederherstellen lässt.
Sind Beschäftigte das größte Sicherheitsrisiko?
Diese Aussage ist zu einfach. Menschen können Fehler machen oder getäuscht werden. Sie erkennen aber auch ungewöhnliche Vorgänge, treffen Entscheidungen und begrenzen Schäden. Gute Informationssicherheit gestaltet Abläufe so, dass sichere Entscheidungen möglich und Fehler früh sichtbar werden. Entscheidend sind auch Arbeitsbedingungen: verständliche Freigaben, erreichbare Ansprechpartner und die Möglichkeit, einen verdächtigen Vorgang ohne Schuldzuweisung zu melden. Schulung kann schlechte Abläufe nicht dauerhaft ausgleichen.
Kann ein Unternehmen vollständig sicher werden?
Nein. Risiken lassen sich reduzieren, vermeiden, übertragen oder bewusst akzeptieren, aber nicht vollständig beseitigen. Ziel sind ein angemessenes Sicherheitsniveau und ausreichende Resilienz: Störungen möglichst verhindern, früh erkennen, begrenzen und den Betrieb geordnet wiederherstellen. Auch eine Versicherung überträgt vor allem bestimmte finanzielle Folgen; der Betrieb muss weiterhin vorsorgen und handlungsfähig bleiben. Bewusste Risikoakzeptanz benötigt eine zuständige Entscheidung und regelmäßige Überprüfung.
Woran erkennt man, ob Maßnahmen wirken?
Nicht daran, dass lange nichts passiert ist. Wirksamkeit zeigt sich durch Prüfungen: Patchstände, Berechtigungsreviews, Wiederherstellungstests, technische Kontrollen, Übungen, Vorfallauswertungen und Bearbeitungszeiten. Eine Maßnahme ist erst dann wirklich umgesetzt, wenn ihre gewünschte Wirkung nachvollziehbar geprüft wurde.
Quellen und weitere Informationen
- BSI-Standard 200-1: Managementsysteme für Informationssicherheit
- BSI-Standard 200-2: IT-Grundschutz-Methodik
- BSI-Standard 200-3: Risikoanalyse auf der Basis von IT-Grundschutz
- BSI-Standard 200-4: Business Continuity Management
- NCSC Neuseeland: Frontier AI und der Umgang mit Schwachstellen, Juni 2026
- Cloudflare Security Brief: beobachtete Ausnutzung nach Veröffentlichung eines PoC
- Datenschutz-Grundverordnung: insbesondere Artikel 4, 32 bis 34
Diese Seite erläutert Grundlagen und ersetzt keine rechtliche oder zertifizierungsbezogene Prüfung des Einzelfalls.
Quellenstand: 27. Oktober 2026 · Redaktionell überarbeitet: 27. Oktober 2026