Vom verdächtigen Ereignis zur betrieblichen Krise
Eine ungewöhnliche Anmeldung ist zunächst ein Hinweis. Eine bestätigte unbefugte Nutzung kann ein Sicherheitsvorfall sein. Zur Krise wird die Lage, wenn Auswirkungen, Zeitdruck und Unsicherheit die normalen Entscheidungswege überfordern. Diese Unterscheidung hilft, angemessen zu handeln. Es ist weder sinnvoll, jede Auffälligkeit zum Großalarm zu erklären, noch auf eine sichtbare Verschlüsselung aller Systeme zu warten.
Betroffen sein können Vertraulichkeit, Integrität oder Verfügbarkeit: eine versehentlich offengelegte Datei, manipulierte Zahlungsdaten, ein übernommenes Cloudkonto oder ein ausgefallener Dienstleister. Ein Angriff ist nur eine mögliche Ursache. Für die ersten Entscheidungen zählen beobachtete Folgen und die Möglichkeit weiterer Schäden. Die genaue Ursache kann zunächst offenbleiben.
- 01Hinweis
Beobachtung melden und fachlich einordnen.
- 02Vorfall
Bearbeitung koordinieren und mögliche Folgen begrenzen.
- 03Bewertung
Auswirkungen laufend prüfen: Reichen die normalen Entscheidungswege noch aus?
- 04Krise
Leitung entscheidet über Betrieb, Prioritäten und Kommunikation.
Bewertung begleitet den gesamten Verlauf. Nicht jeder Vorfall wird zur Krise; bei akuter Gefahr wird sofort gehandelt.
Die Einordnung wird im Verlauf angepasst. Das ist kein Zeichen schlechter Vorbereitung, sondern Arbeit mit neuen Informationen. Entscheidend ist, dass jemand diese Neubewertung verantwortet und betroffene Stellen davon erfahren.
Vorbereitung beginnt bei Rollen und Erreichbarkeit
Für einen handhabbaren Ablauf braucht es wenige klar verteilte Aufgaben. Eine Person koordiniert den Vorfall und hält das Lagebild zusammen. Die technische Bearbeitung untersucht Systeme und setzt abgestimmte Maßnahmen um. Die Leitung entscheidet über geschäftliche Prioritäten, Ressourcen und wesentliche Unterbrechungen. Kommunikation bündelt Informationen für Beschäftigte, Kunden und Partner. Recht und Datenschutz werden passend zur Lage beteiligt.
Kleine Unternehmen können mehrere Rollen in einer Person bündeln. Vertretung und Entscheidungsbefugnis müssen trotzdem klar sein. Wer darf einen Dienst vorübergehend sperren? Wer beauftragt externe Hilfe? Wer bestätigt eine Kundeninformation? Solche Fragen lassen sich an einem normalen Dienstag meist angenehmer klären als am Samstag um drei Uhr.
Eine kompakte Notfallunterlage enthält Kontakte, Vertretungen, alternative Kommunikationswege, kritische Leistungen und erste Eskalationskriterien. Sie muss auch ohne das betroffene Firmennetz erreichbar sein. Zugangsdaten gehören in eine geeignete geschützte Verwaltung, nicht auf eine breit verteilte Telefonliste. Mit Dienstleistern wird vorher geklärt, welche Hilfe wann tatsächlich verfügbar ist. „Support vorhanden“ sagt noch wenig über eine Reaktion außerhalb der Geschäftszeiten.
Sinnvoll ist außerdem ein vereinbarter Entscheidungstakt: Wann wird das Lagebild aktualisiert, wer nimmt teil und welche Entscheidung wird bis dahin benötigt? So können Fachleute zwischen den Abstimmungen tatsächlich arbeiten. Wenn alle gleichzeitig alle anrufen, entsteht viel Kommunikation. Ein besseres Lagebild entsteht daraus nicht zwangsläufig.
Die ersten Schritte: Ruhe, Lagebild und Begrenzung
Zuerst wird geprüft, ob Menschen oder sichere Betriebszustände gefährdet sind. Anschließend werden die vorgesehenen Ansprechpartner erreicht und Beobachtungen festgehalten: Was ist aufgefallen, wann, wo und mit welchen erkennbaren Folgen? Beschäftigte melden ihre Beobachtung; sie müssen nicht selbst die Ursache beweisen. Eigenmächtige Reparaturversuche können die Lage verschlechtern oder Spuren verändern.
Die zuständigen Fachleute entscheiden über die geeignete Begrenzung: etwa ein Konto sperren, Sitzungen beenden, einen Zugang schließen oder ein betroffenes System vom Netz trennen. Dabei sind technische Abhängigkeiten und mögliche Betriebsfolgen zu berücksichtigen. Der gemeinsame StopRansomware-Leitfaden unterscheidet ausdrücklich zwischen Isolation und Ausschalten: Ausschalten kann flüchtige Beweise vernichten und ist keine pauschale Standardantwort für jeden Verdacht.
- 01Melden
Beobachtung und betroffene Leistung benennen.
- 02Einordnen
Auswirkungen und Dringlichkeit bewerten.
- 03Begrenzen
Abgestimmte Schutzmaßnahmen umsetzen.
- 04Nachführen
Entscheidungen und neue Erkenntnisse dokumentieren.
Mein Maßstab bleibt: erst den Sachverhalt klären, dann gezielt handeln. Das bedeutet bei einer laufenden Ausbreitung keineswegs abwarten. Es bedeutet, notwendige Sofortmaßnahmen und die weitere Analyse koordiniert durchzuführen. Für ausführliche organisatorische Prüffragen bietet das BSI eine Checkliste für Unternehmen.
Beobachtungen, Beweise und Unsicherheit sauber behandeln
Ein gemeinsames Lageprotokoll trennt bestätigte Tatsachen, Vermutungen und offene Fragen. „Dateien sind nicht erreichbar“ ist eine Beobachtung. „Der Server wurde verschlüsselt“ benötigt einen Nachweis. Diese Trennung verhindert, dass eine frühe Vermutung durch häufige Wiederholung zur vermeintlichen Gewissheit wird. Zeitangaben, Quellen und Entscheidungen machen den Verlauf später nachvollziehbar.
Relevante Protokolle, Nachrichten und Systemzustände werden durch geeignete Fachleute gesichert. Wer welche Daten wann erhoben oder verändert hat, sollte nachvollziehbar bleiben. Unkontrolliertes Löschen, Neuinstallieren oder Weiterreichen von Dateien erschwert die Analyse. Zugleich darf Beweissicherung dringende Maßnahmen zum Schutz von Menschen oder zur Schadensbegrenzung nicht pauschal blockieren. Diese Abwägung braucht eine bewusste Entscheidung.
Untersuchungsdaten können vertrauliche oder personenbezogene Inhalte enthalten. Zugriff, Weitergabe und Aufbewahrung sind entsprechend zu begrenzen. Auch ein KI-Werkzeug für Zusammenfassungen ist ein zusätzlicher Verarbeitungsschritt: Freigabe, Datenumfang und Verlässlichkeit müssen passen. Ungeprüfte Auswertungen dürfen keine Tatsachen ersetzen. Gerade unter Zeitdruck klingt ein flüssiger Absatz manchmal überzeugender, als seine Grundlage verdient.
Kommunikation und Meldungen parallel organisieren
Kommunikation braucht einen festen Rhythmus und einen klaren Absender. Beschäftigte müssen wissen, was sie tun sollen, welche Systeme sie vorerst nicht verwenden dürfen und wann die nächste Information kommt. Kunden und Partner benötigen die für ihre Arbeit relevanten Auswirkungen. Ein kurzer bestätigter Sachstand ist hilfreicher als eine umfangreiche Spekulation über Angreifer, Herkunft und Motive.
Technische Bearbeitung und rechtliche Bewertung laufen parallel. Je nach Organisation, Art des Ereignisses, betroffenen Daten und Verträgen können unterschiedliche Melde- oder Informationspflichten entstehen. Datenschutzvorfälle und erhebliche Cybersicherheitsvorfälle sind dabei keine deckungsgleichen Kategorien. Zuständige Fachleute prüfen die anwendbaren Voraussetzungen und Fristen. Eine einzige allgemeine Frist für alle Sicherheitsvorfälle wäre irreführend.
Bei möglicher Kompromittierung der normalen Kommunikation wird ein vorbereiteter unabhängiger Kanal genutzt. Vereinbaren Sie, welche Informationen darüber ausgetauscht werden dürfen. Kommunikation gehört dokumentiert: Empfänger, Zeitpunkt, bestätigter Inhalt und angekündigte nächste Schritte. Zusagen zum Wiederanlauf werden nur gemacht, wenn die technische und fachliche Grundlage trägt. Optimismus ist menschlich; ein belastbarer Termin ist etwas anderes.
Wiederanlauf: sicher genug und fachlich nutzbar
Ein gestarteter Server ist noch kein wiederhergestellter Betrieb. Vor dem Wiederanschluss werden Ursache und Umfang soweit geklärt, dass die Wiederherstellung verantwortbar geplant werden kann. Betroffene Zugänge und Schwächen sind zu behandeln. Sicherungen und wiederaufgebaute Systeme müssen geeignet sein; andernfalls wird die Störung im ungünstigen Fall gleich mit zurückgesichert.
Die Reihenfolge folgt den kritischen Leistungen und ihren Abhängigkeiten. Identitätsdienste, Netz, zentrale Daten oder notwendige Konfigurationen können vor einer Fachanwendung benötigt werden. Der technische Verantwortliche bestätigt die Funktionsfähigkeit; der Fachbereich prüft die tatsächliche Arbeitsfähigkeit. Dazu gehören beispielsweise vollständige Auftragsdaten, richtige Berechtigungen und ein kontrollierter Umgang mit nachgetragenen Vorgängen.
- 01Technisch tragfähig?
Systeme, Zugänge und erforderliche Schutzmaßnahmen funktionieren.
- 02Fachlich nutzbar?
Daten und Abläufe ermöglichen die priorisierte Leistung.
- 03Verantwortet freigegeben?
Offene Risiken, Überwachung und nächste Prüfschritte sind geklärt.
Ein eingeschränkter Betrieb kann sinnvoll sein, wenn Grenzen und Restgefahren bekannt sind. Die Freigabe erfolgt nachvollziehbar und mit verstärkter Beobachtung. Die NIST-Empfehlungen zur Vorfallbewältigung ordnen Reaktion und Wiederherstellung in das laufende Risikomanagement ein. Damit ist auch fachlich klar: Die Arbeit endet nicht mit der letzten zurückkopierten Datei.
Praxisbeispiel: Ein kompromittiertes Cloudkonto
In einem fiktiven Unternehmen meldet eine Kundin eine ungewöhnliche Zahlungsaufforderung. Die Nachricht scheint von einer bekannten Mitarbeiterin zu stammen. Die Koordination hält den Hinweis fest und lässt das betroffene Konto untersuchen. Noch ist offen, ob nur eine Nachricht gefälscht wurde oder ein echter Zugriff auf das Postfach besteht.
Die technische Untersuchung bestätigt auffällige Sitzungen und eine unerwünschte Weiterleitungsregel. Abgestimmt werden Sitzungen beendet, der Zugang gesichert und relevante Protokolle bewahrt. Parallel prüft die Buchhaltung gefährdete Zahlungsvorgänge über bekannte Kontaktwege. Datenschutz und rechtliche Beratung bewerten mögliche Einsicht in personenbezogene Daten und erforderliche Informationen. Die Leitung erhält bestätigte Fakten und offene Fragen statt einer vorschnellen Entwarnung.
Die Nutzung wird kontrolliert wieder freigegeben. Anschließend werden weitere ähnliche Konten und Regeln geprüft sowie Wiederherstellungs- und Meldeprozesse verbessert. Der Vorfall zeigt: Ein Passwortwechsel allein hätte die gesamte Lage nicht beschrieben. Ebenso wenig hätte eine allgemeine Warnmail alle notwendigen Entscheidungen ersetzt. Erst das Zusammenspiel aus Technik, Fachbereich und Kommunikation begrenzt die Folgen.
Üben, auswerten und beim nächsten Mal besser sein
Beginnen Sie mit einer kurzen Besprechungsübung: E-Mail fällt aus, ein Dienstleister ist nicht erreichbar und eine wichtige Leistung steht still. Wer entscheidet? Wie wird die Vertretung erreicht? Welche Informationen fehlen? Eine solche Übung benötigt zunächst keinen simulierten Angriff auf Produktivsysteme. Sie macht organisatorische Lücken oft schon durch einfache Nachfragen sichtbar.
Technische Wiederherstellung wird davon getrennt und kontrolliert erprobt. Umfang, Abbruchkriterien und Auswirkungen gehören vorher geklärt. Nach Übung oder Vorfall werden wenige konkrete Verbesserungen beschlossen, mit Verantwortlichen und Terminen. Ein wiederkehrender Fehler ist ein Hinweis auf eine ungelöste Ursache, nicht auf die Notwendigkeit einer noch schöneren Präsentation.
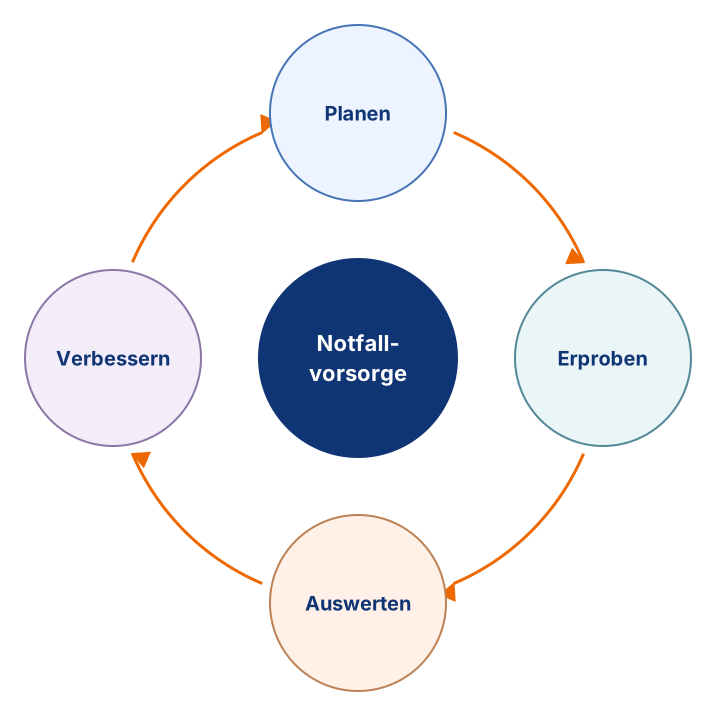
- 01 · Planen
- Szenarien, Rollen und Wiederanlaufziele festlegen.
- 02 · Erproben
- Abläufe und technische Fähigkeiten kontrolliert üben.
- 03 · Auswerten
- Lücken, Zeiten und Entscheidungen nachvollziehen.
- 04 · Verbessern
- Maßnahmen abschließen und erneut prüfen.
PDCA verbindet Notfallvorsorge mit dem dauerhaften Informationssicherheitsmanagement.
Die Nachbereitung darf sachlich deutlich sein. Sie sollte aber untersuchen, weshalb eine Fehlhandlung möglich war, weshalb sie unbemerkt blieb und welche Bedingungen sie begünstigt haben. Die Person am Computer ist sichtbar. Der ungeklärte Prozess dahinter steht seltener auf dem Gruppenfoto. Wer beides betrachtet, verbessert das System statt nur die Schuldverteilung.
Häufige Fragen
Braucht ein kleines Unternehmen einen Krisenstab?
Es braucht eine klare Koordination und erreichbare Entscheider. Dafür muss keine große Struktur geschaffen werden. Mehrere Rollen können zusammenfallen, solange Zuständigkeit, Vertretung und technische Unterstützung geklärt sind. Entscheidend ist, dass Geschäftsauswirkungen, technische Maßnahmen und Kommunikation zusammengeführt werden. Die Größe des Besprechungsraums ist dafür kein Qualitätsmerkmal.
Soll ich einen verdächtigen Rechner sofort ausschalten?
Dafür gibt es keine pauschale Antwort. Handeln Sie nach dem vorbereiteten Ablauf und informieren Sie die zuständigen Fachleute. Isolation kann eine Ausbreitung begrenzen, während Ausschalten flüchtige Spuren verliert. In bestimmten Situationen kann Ausschalten dennoch erforderlich sein. Gefahren für Menschen, Betriebsfolgen und Schadensbegrenzung haben bei der Entscheidung besonderes Gewicht.
Wann muss die Geschäftsführung informiert werden?
Legen Sie Eskalationskriterien vorab fest, etwa erhebliche Betriebsfolgen, sensible Daten, unklare Ausbreitung oder Entscheidungen außerhalb normaler Befugnisse. Die Leitung braucht früh einen knappen Sachstand mit Unsicherheiten und anstehenden Entscheidungen. Sie muss nicht jede technische Einzelmeldung erhalten, darf aber von einem wesentlichen Vorfall nicht erst durch Kunden erfahren.
Ist jeder Sicherheitsvorfall zugleich eine Datenschutzverletzung?
Nein. Ein Vorfall kann Informationen ohne Personenbezug betreffen. Umgekehrt kann eine Datenschutzverletzung etwa durch versehentlichen Versand entstehen, ohne dass ein Cyberangriff vorliegt. Sobald personenbezogene Daten betroffen sein könnten, ist die Datenschutzperspektive einzubeziehen. Die Bewertung möglicher Meldepflichten erfolgt anhand des konkreten Ereignisses und der anwendbaren Anforderungen.
Reicht unser Backup als Notfallplan?
Nein. Eine Sicherung ist ein technischer Baustein. Zusätzlich brauchen Sie verfügbare Zugänge, geeignete Systeme, eine Reihenfolge, Entscheidungen, Kommunikationswege und die fachliche Prüfung des Wiederanlaufs. Auch verlorene oder außerhalb der Systeme weitergeführte Vorgänge müssen berücksichtigt werden. Ein Test sollte deshalb eine benötigte Leistung nachweisen, nicht nur das Zurückkopieren einzelner Dateien.
Wann sollten externe Spezialisten hinzugezogen werden?
Wenn Wissen, Kapazität oder Unabhängigkeit fehlen, die Ausbreitung unklar ist oder erhebliche Folgen drohen. Geeignete Kontakte und Beauftragungswege sollten vorbereitet sein. Der normale IT-Betrieb verfügt nicht zwangsläufig über forensische Fähigkeiten. Externe Hilfe benötigt trotzdem einen internen Ansprechpartner und klare Entscheidungen über Prioritäten, Datenzugriff und Betriebsfolgen.
Darf KI bei der Vorfallbearbeitung helfen?
Sie kann etwa freigegebene Informationen strukturieren oder Entwürfe unterstützen. Eingaben müssen zur Vertraulichkeit und zum zugelassenen Dienst passen. Ergebnisse werden fachlich geprüft und als Hilfsmittel behandelt. Ungeprüfte automatische Änderungen an betroffenen Systemen oder unbelegte Behauptungen im Lagebild können die Situation verschärfen. Verantwortung bleibt bei den handelnden Personen.
Wie häufig sollten wir eine Notfallübung durchführen?
Wählen Sie ein Intervall passend zu kritischen Leistungen, Veränderungen und bisherigen Ergebnissen. Wichtige Umbauten, neue Dienstleister oder Personalwechsel können zusätzliche Übungen auslösen. Ein kurzer regelmäßig erprobter Ablauf ist hilfreicher als ein umfangreicher Plan, den niemand kennt. Erkannte Lücken erhalten Verantwortliche, Termine und eine Nachprüfung; andernfalls bleibt es bei einer interessanten Besprechung.
Quellen und weitere Informationen
Diese Seite erläutert Grundlagen und ersetzt keine rechtliche oder zertifizierungsbezogene Prüfung des Einzelfalls.
Quellenstand: 27. Oktober 2026 · Redaktionell überarbeitet: 27. Oktober 2026