Was ISO/IEC 27001 ist
Die aktuelle internationale Ausgabe ist ISO/IEC 27001:2022; dazu gehört Amendment 1:2024. In Deutschland wird sie als DIN EN ISO/IEC 27001 veröffentlicht. Die Norm ist risikobasiert und schreibt nicht jedem Unternehmen dieselbe technische Lösung vor.
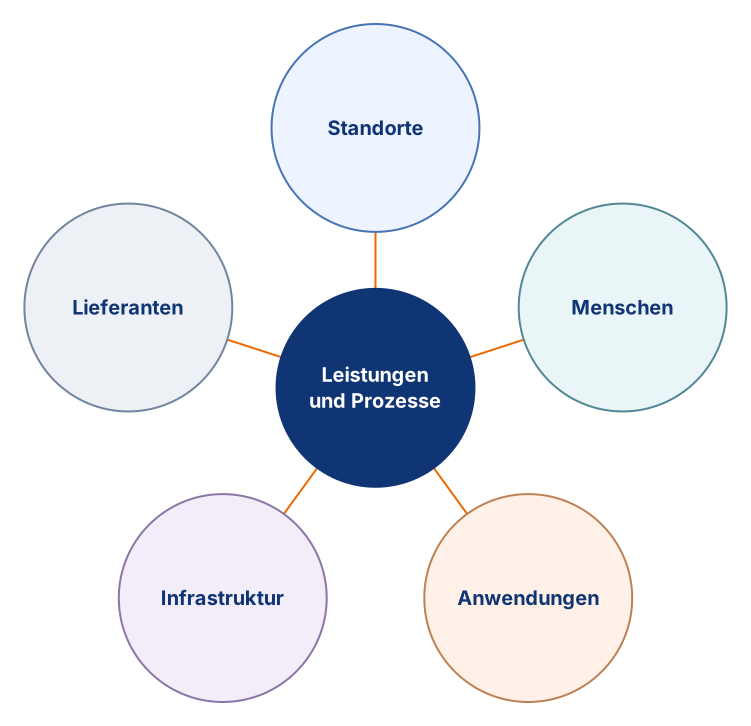
- 01 · Standorte
- Gebäude, Räume und physische Grenzen
- 02 · Menschen
- Rollen, Wissen und Verantwortlichkeiten
- 03 · Anwendungen
- Dienste, Daten und Schnittstellen
- 04 · Infrastruktur
- Systeme, Netze und Plattformen
- 05 · Lieferanten
- Auslagerungen und externe Abhängigkeiten
Im Mittelpunkt: Leistungen und Prozesse. Die dargestellten Bereiche tragen gemeinsam zu dieser Leistung bei. Der Scope setzt Grenzen. Abhängigkeiten verschwinden dadurch nicht automatisch.
Was angemessen ist, hängt von Geschäftsmodell, Informationen, Risiken, vertraglichen und gesetzlichen Anforderungen sowie Schutzbedarf ab. Die vollständigen Normtexte sind kostenpflichtig; hier geht es deshalb um Struktur und praktische Bedeutung, nicht um eine Wiedergabe der Norm.
Was ein ISMS leistet
Ein Informationssicherheitsmanagementsystem organisiert, wie Sicherheit geplant, umgesetzt, kontrolliert und verbessert wird. Dazu gehören ein definierter Geltungsbereich, Unterstützung der Leitung, bekannte Informationswerte und Abhängigkeiten, Risikomanagement, Sicherheitsziele, Maßnahmen, Vorfallbehandlung, interne Audits und Managementbewertung.
Das PDCA-Prinzip macht diese Managementlogik anschaulich. Es ersetzt nicht die einzelnen Anforderungen der ISO 27001, verbindet sie aber zu einem wiederkehrenden Arbeitszyklus. Dabei ist besonders wichtig, Planung und Praxis nicht zu verwechseln: Eine freigegebene Maßnahme ist noch kein Nachweis ihrer Wirksamkeit.
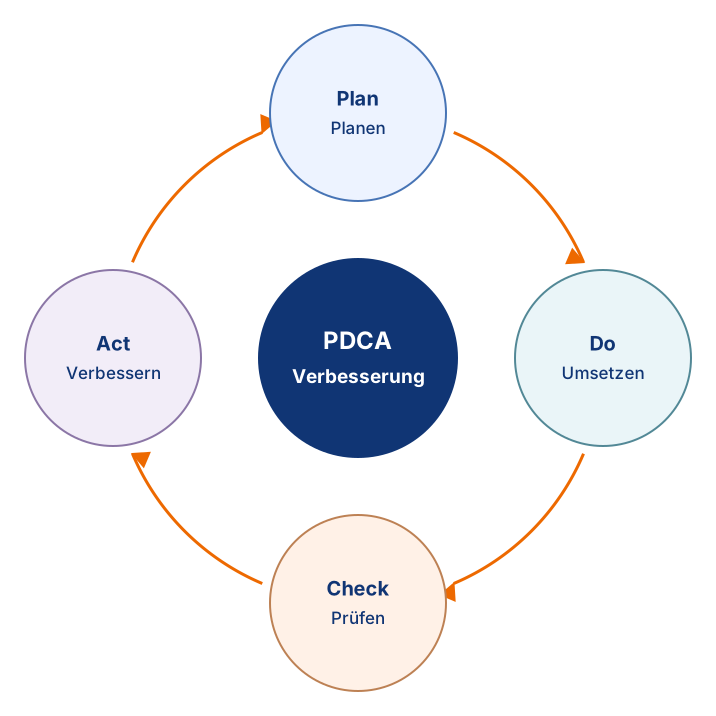
- 01 · Plan
- Kontext und Scope verstehen, Risiken bewerten, Ziele setzen und Behandlung planen.
- 02 · Do
- Kontrollen umsetzen, Ressourcen bereitstellen und das ISMS betreiben.
- 03 · Check
- Leistung messen, interne Audits durchführen und das Management bewerten lassen.
- 04 · Act
- Abweichungen korrigieren und das ISMS fortlaufend verbessern.
Ein ISMS ist ein Regelkreis, kein Zertifikatsprojekt.
Ein ISMS ist kein einmaliges Projekt. Wer es nach dem Zertifikat in den Schrank stellt, hat das Zertifikat verstanden – nur das Managementsystem nicht.
Geltungsbereich: Was wird tatsächlich gesteuert?
Der Geltungsbereich, häufig Scope genannt, beschreibt, welche Leistungen, Prozesse, Standorte und organisatorischen Teile das Managementsystem umfasst. Das klingt zunächst nach einer Formalität. Tatsächlich entscheidet diese Festlegung darüber, ob das System die relevanten Zusammenhänge erfasst. Ein Kundenportal kann beispielsweise von einem zentralen Identitätsdienst, einem externen Betreiber und einer internen Redaktion abhängen. Nur den Webserver zu betrachten wäre für diese Leistung zu kurz gedacht.
Für die praktische Arbeit empfehle ich, mit dem versprochenen Ergebnis zu beginnen: Welche Leistung erbringen wir für wen? Welche Informationen benötigen wir dafür? Was muss verlässlich funktionieren? Erst danach folgen Systeme und Zuständigkeiten. So entsteht ein nachvollziehbarer Ausschnitt der Organisation. Schnittstellen zu ausgelagerten Leistungen werden ausdrücklich beschrieben. Ein Dienstleister kann Aufgaben übernehmen; die Abhängigkeit bleibt Teil der eigenen Betrachtung.
Ein kleiner Startbereich kann sinnvoll sein, wenn seine Grenzen fachlich begründet sind und seine Abhängigkeiten sichtbar bleiben. Ein Bereich, der nur ausgewählt wurde, weil dort zufällig schon alles ordentlich dokumentiert ist, beantwortet möglicherweise die falsche Frage. Für die Leitung ist daher wichtig, den Nutzen und die Grenzen des vorgesehenen Scopes vor Beginn zu verstehen. Ein späteres Zertifikat sollte niemanden über seinen tatsächlichen Umfang im Unklaren lassen.
Risiken bewerten und Entscheidungen nachvollziehbar machen
Eine brauchbare Risikobetrachtung beginnt mit einem konkreten Szenario. Beispiel: Ein kompromittiertes Administrationskonto ermöglicht Änderungen an produktiven Kundendaten. Welche Zugänge sind betroffen, welche Schutzmaßnahmen bestehen und welche Folgen wären möglich? Solche Fragen lassen sich mit Fachbereich und Betrieb sinnvoll besprechen. „Cyberrisiko hoch“ ist dagegen zunächst nur eine Farbe mit einem schlechten Gewissen.
Für die Anwendung empfehle ich einheitliche Bewertungskriterien, die zum Unternehmen passen. Auswirkungen auf Lieferfähigkeit, Vertraulichkeit, Finanzen und Verpflichtungen sollten nachvollziehbar beschrieben werden. Eintrittswahrscheinlichkeiten bleiben häufig Schätzungen; ihre Annahmen müssen sichtbar sein. Eine komplizierte Rechenformel macht unsichere Eingangswerte nicht automatisch belastbarer. Entscheidend ist, ob sich daraus verständliche Prioritäten ableiten lassen.
Zu jeder Behandlung gehört eine Entscheidung: Tätigkeit vermeiden oder verändern, Schutz verbessern, bestimmte Folgen vertraglich oder versicherungstechnisch abfedern oder ein verbleibendes Risiko bewusst akzeptieren. Die zuständige Person braucht dafür Entscheidungskompetenz. Eine Risikoakzeptanz sollte Umfang, Begründung, vorhandene Schutzmaßnahmen und einen Überprüfungstermin enthalten. Sie hebt gesetzliche oder vertragliche Pflichten nicht auf. Wer ein Risiko benennt, ist übrigens noch lange nicht sein Verursacher; gerade deshalb sollte man offene Meldungen nicht bestrafen.
Anhang A und ISO 27002
Anhang A der ISO/IEC 27001 enthält Referenzmaßnahmen. Die Organisation gleicht sie mit ihrer Risikobehandlung ab und dokumentiert in der Erklärung zur Anwendbarkeit, welche Maßnahmen relevant sind, umgesetzt werden oder begründet nicht angewendet werden.
- 01ISO 27001
Anforderungen an das Informationssicherheitsmanagementsystem
- 02Annex A
Referenzmaßnahmen für den Abgleich mit der Risikobehandlung
- 03ISO 27002
Leitlinien für die praktische Ausgestaltung von Maßnahmen
- 04Risikoanalyse und SoA
Begründen Auswahl, Umsetzung und Ausschlüsse
ISO/IEC 27002 bietet ergänzende Leitlinien zur Ausgestaltung von Informationssicherheitsmaßnahmen. Verkürzt gesagt: ISO 27001 beschreibt den verbindlichen Rahmen für das ISMS; ISO 27002 hilft bei der praktischen Ausgestaltung. Anhang A ist keine wahllose Einkaufsliste und ersetzt keine Risikoanalyse.
Was eine Zertifizierung aussagt
Bei einer Zertifizierung prüft eine unabhängige Zertifizierungsstelle, ob das ISMS in einem festgelegten Geltungsbereich die Anforderungen erfüllt. Der Scope ist deshalb entscheidend: Ein Zertifikat kann die gesamte Organisation oder nur bestimmte Standorte, Prozesse und Leistungen erfassen.
- 01Das Zertifikat bestätigt
Ein geprüftes Managementsystem im genau beschriebenen Geltungsbereich.
- 02Das Zertifikat bestätigt nicht
Vorfallfreiheit, vollständige Sicherheit oder automatisch die gesamte Organisation.
Eine Zertifizierung bedeutet nicht, dass kein Sicherheitsvorfall mehr auftreten kann. Sie weist ein geprüftes Managementsystem nach. Auch zertifizierte Unternehmen müssen patchen, Wiederherstellung testen, üben und aus Fehlern lernen.
Interne Audits und Managementbewertung
Im Alltag würde ich drei Fragen trennen: Werden die vereinbarten Abläufe eingehalten? Erreichen sie ihre beabsichtigte Wirkung? Und reichen sie angesichts veränderter Bedingungen noch aus? Eine dokumentierte Zugriffsprüfung kann formal vollständig sein, obwohl ein gemeinsam verwendetes Administrationskonto weiterhin besteht. Der Nachweis erklärt dann den Ablauf, aber noch nicht die Qualität des Ergebnisses.
Interne Audits sollen solche Unterschiede systematisch sichtbar machen. Dafür braucht es fachkundige Personen und nachvollziehbare Prüfkriterien. Die Auswahl der Prüfer und die Durchführung müssen Objektivität und Unparteilichkeit sichern; die eigene Arbeit sollte nicht selbst auditiert werden. Interviews, Stichproben und konkrete Betriebsnachweise ergeben zusammen ein deutlich besseres Bild als das bloße Zählen von Dokumenten. Feststellungen gehören anschließend in einen verfolgten Verbesserungsprozess. Eine Abweichung verschwindet nicht dadurch, dass sie im nächsten Bericht freundlicher formuliert wird.
Die Managementbewertung ist aus meiner Sicht der Moment für Entscheidungen: Wo reichen Ressourcen nicht aus? Welche Ziele wurden verfehlt? Welche Risiken haben sich verändert? Welche überfälligen Maßnahmen benötigen Unterstützung? Die Leitung braucht dafür eine verständliche Zusammenfassung und klare Entscheidungsvorlagen. Ein technischer Detailbericht mit mehreren hundert Zeilen kann als Grundlage dienen. Als Gesprächseinstieg ist er meist weniger erfolgreich.
Die externe Zertifizierungsprüfung ergänzt diese Arbeit. Sie ersetzt weder den laufenden Betrieb noch die eigenen Kontrollen. Wer regelmäßig prüft und verbessert, muss vor dem Audit nicht erst herausfinden, wie die Organisation im vergangenen Jahr eigentlich gearbeitet hat.
Praxisbeispiel: Ein Dienstleister wächst
Ein fiktiver Dienstleister betreibt Kundenportale und wächst von einem kleinen Team zu mehreren Betriebsgruppen. Neue Kunden fragen nach einem ISO-27001-Nachweis. Zunächst klärt die Geschäftsführung, welche Leistungen nachgewiesen werden sollen. Im gemeinsamen Überblick fallen zwei Lücken auf: Berechtigungen bleiben nach Teamwechseln bestehen, und die Wiederherstellung wurde nur für einzelne Datenbanken getestet, nicht für die vollständige Kundenleistung.
Das Unternehmen legt einen Verantwortlichen für die Leistung fest, beschreibt ihre Abhängigkeiten und priorisiert die beiden Risiken. Zugriffe werden rollenbezogen überprüft; Ein- und Austritte sowie Teamwechsel erhalten feste Übergaben. Für die Wiederherstellung werden Identitätsdienst, Anwendung, Daten, Konfiguration und externe Schnittstellen zusammen betrachtet. Ein Test liefert erstmals eine gemessene Wiederanlaufzeit.
Parallel entstehen verständliche Vorgaben, eine Maßnahmenübersicht und regelmäßige Entscheidungen der Leitung. Das Team dokumentiert, was tatsächlich betrieben wird. Ein internes Audit zeigt anschließend, dass eine alte Fernwartungsverbindung im Inventar fehlt. Sie wird untersucht, bereinigt und in die Kontrolle aufgenommen. Das ist kein Gegenbeweis gegen das Managementsystem. Genau dafür soll es Abweichungen finden.
Erst danach bewertet das Unternehmen seine Zertifizierungsbereitschaft. Der Nutzen liegt bereits vorher vor: weniger ungeklärte Zugänge, ein belastbarerer Wiederanlauf und nachvollziehbare Verantwortlichkeiten. Das Zertifikat kann diese Arbeit nach außen belegen; es hat sie nicht stellvertretend erledigt.
Wann ISO 27001 sinnvoll ist
- Kunden oder Ausschreibungen verlangen einen belastbaren Nachweis.
- Informationssicherheit soll organisationsweit verbindlich gesteuert werden.
- Verantwortlichkeiten und Entscheidungen entstehen bisher nur reaktiv.
- Lieferanten- und Auslagerungsrisiken müssen systematisch behandelt werden.
- Mehrere regulatorische oder vertragliche Anforderungen sollen in einem Managementsystem zusammengeführt werden.
Pragmatisch einsteigen
Beginnen Sie mit einem sinnvollen Geltungsbereich, klarer Verantwortung und den wichtigsten Prozessen. Machen Sie die größten Risiken sichtbar und schließen Sie offensichtliche Lücken: kritische Updates, sichere Administration, MFA, geschützte Backups, getestete Wiederherstellung und Notfallkontakte.
- 01Scope
Sinnvollen Geltungsbereich festlegen.
- 02Verantwortung
Leitung, Rollen und Entscheidungen klären.
- 03Werte und Abhängigkeiten
Kritische Leistungen und Informationen kennen.
- 04Risiken
Relevante Szenarien bewerten.
- 05Große Lücken
Offene Scheunentore zuerst schließen.
- 06Wirksamkeit
Prüfen, lernen und verbessern.
Danach werden Richtlinien, Nachweise, interne Audits und Verbesserungsprozesse konsistent aufgebaut. Erst die Scheunentore schließen, dann über die Farbe der Türklinke sprechen.
Typische Missverständnisse und Grenzen
Ein ISMS ist nicht automatisch eine ISO-Zertifizierung. Wer zunächst Übersicht und regelmäßige Entscheidungen braucht, kann mit einem angemessenen System beginnen. Umgekehrt darf eine Organisation nicht vollständige Normkonformität behaupten, nur weil sie einige Vorlagen verwendet. Zwischen Orientierung an einer Norm und einem nachgewiesenen Erfüllen ihrer Anforderungen liegt praktische Arbeit.
Auch Datenschutz wird durch eine Zertifizierung nicht vollständig erledigt. Der Schutz personenbezogener Informationen gehört in die Sicherheitsbetrachtung; Fragen nach Rechtsgrundlage, Betroffenenrechten oder zulässigen Zwecken benötigen zusätzlich die zuständige Datenschutzkompetenz. Bei KI-Anwendungen kommen beispielsweise vertrauliche Eingaben, unkontrollierte Zugriffsrechte und fehlerhafte Ergebnisse hinzu. Diese Risiken werden in den vorhandenen Abläufen bewertet und behandelt, statt für jedes neue Werkzeug eine parallele Organisation aufzubauen.
Die eigentliche Grenze liegt in der Umsetzung: Ein Managementsystem kann Entscheidungen und Lernen verlässlich organisieren. Es garantiert weder Fehlerfreiheit noch einen störungsfreien Betrieb. Für den übergreifenden Einstieg erklärt die Seite ISMS und PDCA, wie sich Übersicht, Zuständigkeit und Verbesserung auch ohne Zertifizierungsziel aufbauen lassen.
Häufige Fragen
Brauche ich für ein ISMS zwingend ISO 27001?
Nein. Ein ISMS organisiert Informationssicherheit systematisch; ISO 27001 ist ein anerkannter Anforderungsrahmen dafür. Wie formal Sie arbeiten müssen, hängt von Risiken, Organisation und verbindlichen Anforderungen ab. Ein nachvollziehbarer Überblick mit Zuständigkeiten, Maßnahmen und regelmäßiger Überprüfung ist auch ohne Zertifizierungsziel sinnvoll.
Kann ich ISO 27001 ohne Zertifizierung anwenden?
Ja. Die Norm kann als Orientierung oder als verbindlicher interner Rahmen genutzt werden, ohne eine externe Zertifizierung anzustreben. Dabei sollten Sie offen benennen, ob Sie einzelne Elemente nutzen oder vollständige Konformität anstreben. Ein Zertifikat ist eine gesonderte Form des Nachweises und keine Voraussetzung, um mit Verbesserungen zu beginnen.
Was sagt ein ISO-27001-Zertifikat wirklich aus?
Es bezieht sich auf ein geprüftes Informationssicherheitsmanagementsystem innerhalb eines beschriebenen Geltungsbereichs. Für die Bewertung sind deshalb die erfassten Leistungen, Standorte, Gültigkeit und ausstellende Stelle wichtig. Es garantiert weder Vorfallfreiheit noch automatisch die Absicherung aller Unternehmensteile oder die Erfüllung jeder rechtlichen Anforderung.
Was ist die Erklärung zur Anwendbarkeit?
Die Erklärung zur Anwendbarkeit, häufig SoA genannt, macht die Auswahl der Sicherheitsmaßnahmen nachvollziehbar. Sie verbindet deren Relevanz und Umsetzungsstand mit der Risikobehandlung und begründet Ausschlüsse von Referenzmaßnahmen. Für die praktische Steuerung ist wichtig, dass sie zur tatsächlichen Umgebung passt und bei relevanten Änderungen mitgepflegt wird.
Müssen wir alle Maßnahmen aus Anhang A einkaufen?
Nein. Sicherheitsmaßnahmen sind häufig organisatorisch, personell oder prozessbezogen und kein Produktkatalog. Ihre Auswahl muss zum Geltungsbereich und zur Risikobehandlung passen. Der Abgleich mit Anhang A hilft, relevante Maßnahmen nicht zu übersehen. Auch zusätzliche Maßnahmen können erforderlich sein, wenn die eigenen Risiken das verlangen.
Wer sollte für das ISMS verantwortlich sein?
Die Leitung muss das System unterstützen und wesentliche Entscheidungen tragen. Eine koordinierende Rolle hält Risiken, Maßnahmen und Berichte zusammen. Fachbereiche und Betrieb bleiben für ihre jeweiligen Aufgaben zuständig. In kleinen Organisationen können Personen mehrere Rollen übernehmen; Aufgaben, Befugnisse und mögliche Interessenkonflikte sollten trotzdem ausdrücklich geklärt sein.
Wie lange dauert die Einführung?
Eine seriöse Dauer lässt sich ohne Kenntnis des Geltungsbereichs, des Ausgangszustands und der verfügbaren Ressourcen nicht nennen. Der größere Aufwand liegt häufig in ungeklärten Zuständigkeiten und fehlenden Betriebsnachweisen. Planen Sie nach konkreten Ergebnissen: Überblick, behandelte Risiken, wirksame Kontrollen und eine belastbare eigene Überprüfung.
Ersetzt ISO 27001 die Prüfung gesetzlicher Pflichten?
Nein. Ein Managementsystem kann helfen, Anforderungen zu erfassen und ihre Umsetzung zu steuern. Ob bestimmte gesetzliche Pflichten gelten und welche zusätzlichen Nachweise erforderlich sind, muss jedoch gesondert geprüft werden. Dass ein Zertifikat vorliegt, beantwortet beispielsweise eine konkrete NIS2- oder Datenschutzfrage noch nicht vollständig.
Quellen und weitere Informationen
Diese Seite erläutert Grundlagen und ersetzt keine rechtliche oder zertifizierungsbezogene Prüfung des Einzelfalls.
Quellenstand: 27. Oktober 2026 · Redaktionell überarbeitet: 27. Oktober 2026