Was zum IT-Grundschutz gehört
Der IT-Grundschutz besteht nicht aus einem einzelnen Dokument. Die Standards beschreiben Management, Methodik, ergänzende Risikoanalyse und Business Continuity Management. Das Kompendium und die Umsetzungshinweise bringen diese Struktur in konkrete Anforderungen und Hilfen.
- 01BSI 200-1
Dach: allgemeine Anforderungen an ein ISMS
- 02BSI 200-2
Methodik: Basis-, Standard- und Kern-Absicherung
- 03BSI 200-3
Vertiefung: ergänzende Risikoanalyse
- 04BSI 200-4
Kontinuität: Business Continuity Management
- 05Kompendium und Hinweise
Operative Basis: Bausteine, Anforderungen und Umsetzungshilfen
Der IT-Grundschutz macht sichtbar, dass Informationssicherheit mehr umfasst als die IT-Abteilung. Räume, Dienstleister und Personalprozesse interessieren einen Angreifer nicht als Organigramm, als Angriffsweg aber durchaus.
Wie die Bausteine funktionieren
Passende Bausteine werden auf Geschäftsprozesse, Anwendungen, Systeme, Netze, Räume und organisatorische Themen modelliert. Sie beschreiben typische Gefährdungen und Anforderungen. Dadurch muss nicht jede Organisation jedes Standardszenario vollständig neu erfinden.
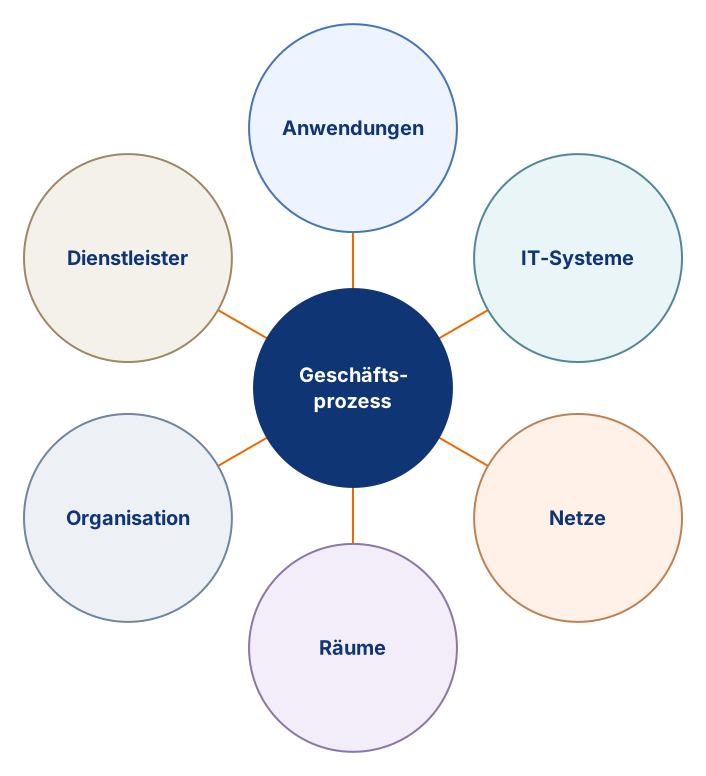
- 01 · Anwendungen
- Unterstützen die fachliche Leistung.
- 02 · IT-Systeme
- Betreiben und verarbeiten Anwendungen und Daten.
- 03 · Netze
- Verbinden Systeme, Standorte und Dienste.
- 04 · Räume
- Schützen und versorgen die technische Infrastruktur.
- 05 · Organisation
- Regelt Rollen, Betrieb und Entscheidungen.
- 06 · Dienstleister
- Erbringen externe oder ausgelagerte Anteile.
Im Mittelpunkt: Geschäftsprozess. Die dargestellten Bereiche tragen gemeinsam zu dieser Leistung bei. Passende Bausteine werden nicht dem Organigramm, sondern den tatsächlichen Abhängigkeiten zugeordnet.
Bei erhöhtem Schutzbedarf, ungewöhnlichen Einsatzbedingungen oder nicht ausreichend abgedeckten Risiken bleibt eine ergänzende Risikoanalyse erforderlich. Die Methodik reduziert Analyseaufwand; sie schaltet das Denken nicht ab.
Schutzbedarf: Die Folgen bestimmen die Priorität
Bevor Anforderungen zugeordnet werden, muss klar sein, welche Folgen ein Schaden hätte. Für eine Auftragsabwicklung kann ein Ausfall weniger Stunden bereits gravierend sein. Ein internes Archiv verträgt vielleicht mehr Unterbrechung, enthält aber besonders vertrauliche Unterlagen. Deshalb werden Vertraulichkeit, Integrität und Verfügbarkeit getrennt betrachtet. Ein einziges Etikett „wichtig“ erklärt die Unterschiede nicht.
In der praktischen Erhebung sollten Fachverantwortliche konkrete Folgen beschreiben: Welche Leistung steht still? Welche Entscheidung würde auf falschen Daten beruhen? Wer wäre von einer Offenlegung betroffen? Dabei helfen verständliche Kategorien und Beispiele aus der eigenen Organisation. Über die tatsächliche Bedeutung einer Produktionsliste kann die Produktionsleitung häufig mehr sagen als die Person, die den Server betreibt.
Anschließend werden die Abhängigkeiten betrachtet. Teilen sich mehrere Leistungen dieselbe Plattform, kann deren gemeinsamer Ausfall wesentlich schwerer wiegen als jeder einzelne. Umgekehrt kann eine wirklich unabhängige Ersatzmöglichkeit Folgen begrenzen. Das muss nachvollziehbar begründet und geprüft werden. Ein zweiter Server im selben stromlosen Raum ist beispielsweise nur bedingt ein alternatives Betriebskonzept.
Für die Leitung entsteht daraus eine verständliche Grundlage zur Priorisierung. Nicht jeder Arbeitsplatz benötigt dieselbe Ausfallsicherheit wie ein zentrales Produktionssystem. Nicht jede Information muss streng geheim sein. Angemessener Schutz beginnt mit diesen Unterschieden, statt überall die teuerste Maßnahme zu verteilen.
Der Grundschutz-Check braucht belastbare Antworten
Nach der Modellierung wird geprüft, wie die passenden Anforderungen in der tatsächlichen Umgebung erfüllt werden. Für meine praktische Arbeit wäre dabei entscheidend: Wer kann die Umsetzung erklären? Welcher Nachweis belegt sie? Und gilt sie wirklich für den gesamten betrachteten Bereich? Eine Richtlinie kann eine Vorgabe belegen, aber noch nicht ihre technische oder organisatorische Umsetzung.
Bei der Datensicherung würde ich deshalb nicht allein nach einem Sicherungsplan fragen. Ich möchte auch den letzten erfolgreichen Wiederherstellungstest und seinen Umfang verstehen. Bei Berechtigungen interessieren mich reale Eintritte, Rollenwechsel und Austritte. Bei Updates zählt, ob relevante Systeme erfasst sind und Ausnahmen verfolgt werden. Stichproben helfen, den Unterschied zwischen vorgesehenem und tatsächlichem Ablauf sichtbar zu machen.
Offene Punkte bekommen Verantwortliche, Priorität und einen Termin. Fehlt zunächst ein Nachweis, sollte das als unbekannt erkennbar bleiben. Unbekannt ist keine elegante Schreibweise für erledigt. Umgekehrt rechtfertigt ein einzelner fehlender Beleg nicht automatisch die Behauptung, dass jede Schutzmaßnahme versagt. Eine saubere Bestandsaufnahme trennt Beobachtung, Einschätzung und nächste Prüfung.
So entsteht eine Maßnahmenplanung, mit der die Organisation arbeiten kann. Für die Berichterstattung an die Leitung sind besonders große Lücken, überfällige Entscheidungen und relevante Abhängigkeiten wichtig. Die Anzahl abgearbeiteter Anforderungen allein sagt wenig darüber aus, ob das größte Risiko bereits reduziert wurde.
Basis-, Standard- und Kern-Absicherung
Basis-Absicherung schafft zügig eine grundlegende Absicherung über eine Organisation hinweg. Standard-Absicherung setzt die vollständige Methodik für einen definierten Informationsverbund um. Kern-Absicherung konzentriert sich zunächst auf besonders schützenswerte Prozesse und Werte.
- 01Basis-Absicherung
Breit und zügig eine grundlegende Absicherung schaffen.
- 02Kern-Absicherung
Besonders schützenswerte Prozesse und Werte zuerst betrachten.
- 03Standard-Absicherung
Den definierten Informationsverbund vollständig und systematisch bearbeiten.
Die Wege setzen unterschiedliche Schwerpunkte. Keiner schaltet das Denken ab.
Für einen Einstieg kann die Basis-Absicherung gut zum Prinzip passen, zuerst große offene Flanken zu schließen. Die Kern-Absicherung hilft, wenn kritische Leistungen schnell strukturiert betrachtet werden müssen. Der übrige Bereich darf dadurch allerdings nicht dauerhaft unsichtbar bleiben.
Der typische Ablauf
Die Methodik führt schrittweise vom abgegrenzten Informationsverbund zu priorisierten und überprüften Maßnahmen. Nicht jeder Schritt ist gleich aufwendig, aber jeder liefert die Grundlage für den nächsten.
- 01Geltungsbereich
Informationsverbund und Verantwortung festlegen.
- 02Strukturanalyse
Prozesse, Anwendungen, Systeme, Netze und Räume erfassen.
- 03Schutzbedarf
Mögliche Schadwirkungen nachvollziehbar bewerten.
- 04Modellierung
Passende Bausteine zuordnen.
- 05Grundschutz-Check
Soll und Ist vergleichen.
- 06Risikoanalyse
Besondere Risiken ergänzend betrachten.
- 07Umsetzung
Maßnahmen priorisieren und Wirkung prüfen.
Der Soll-Ist-Vergleich ist kein Selbstzweck. 600 grüne Tabellenfelder helfen wenig, wenn das einzige rote Feld der ungetestete Wiederanlauf des zentralen Systems ist.
Zusätzliche Risiken und der Blick auf Ausfälle
Standardisierte Anforderungen sind hilfreich, weil viele Organisationen ähnliche Betriebsaufgaben haben. Besondere Einsatzbedingungen verlangen dennoch eine vertiefte Betrachtung. Ein Produktionssystem mit eingeschränkten Updatefenstern, eine ungewöhnliche externe Schnittstelle oder ein Dienst ohne kurzfristige Ausweichmöglichkeit können zusätzliche Fragen aufwerfen. Die passende Reaktion ergibt sich aus dem Szenario, nicht aus dem Wunsch, möglichst wenige offene Punkte zu behalten.
Für die Praxis empfehle ich, solche Fälle sichtbar zu markieren und mit den Beteiligten durchzugehen. Welche Gefährdung ist nicht ausreichend abgedeckt? Was könnte konkret geschehen? Welche Maßnahmen reduzieren Wahrscheinlichkeit oder Folgen? Was bleibt übrig? Wo es keine einfache technische Lösung gibt, können organisatorische Begrenzungen, Überwachung und vorbereitete Ersatzverfahren wichtig werden.
Business Continuity Management betrachtet, wie kritische Leistungen bei Störungen fortgeführt oder geordnet wiederaufgenommen werden. Der BSI-Standard 200-4 stellt dafür eine eigene systematische Grundlage bereit. In der Anwendung müssen Technik und Fachbetrieb zusammenarbeiten: Ein wiederhergestellter Server bedeutet nicht zwingend, dass Kunden wieder beliefert werden. Vielleicht fehlen Freigaben, Personal, Zugangsdaten oder ein externer Dienst.
Diese Verbindung ist besonders wichtig, wenn mehrere Leistungen dieselbe Infrastruktur nutzen. Die Wiederanlaufreihenfolge muss zur betrieblichen Bedeutung passen. Wer nur nach der bequemsten technischen Reihenfolge arbeitet, hat am Ende möglicherweise ein tadellos gestartetes System, auf das gerade niemand wartet.
Praxisbeispiel: Die Auftragsabwicklung absichern
Ein fiktiver mittelständischer Betrieb möchte seine Auftragsabwicklung zuverlässiger absichern. Im ersten Gespräch werden Bestelleingang, Warenwirtschaft, Lager, Versand und Abrechnung zusammen betrachtet. Der interne Administrator und ein externer Dienstleister unterstützen den Ablauf. Eine Übersicht zeigt, dass Warenwirtschaft und Dokumente denselben Identitätsdienst benötigen. Diese Abhängigkeit war vorher in zwei getrennten Listen verborgen.
Die Fachbereiche bewerten die Folgen von Ausfall, falschen Beständen und unbefugtem Zugriff. Anschließend werden passende organisatorische und technische Grundschutz-Bausteine zugeordnet. Der Soll-Ist-Vergleich ergibt mehrere konkrete Aufgaben: einen nicht mehr benötigten Fernzugang entfernen, privilegierte Konten prüfen und die Wiederherstellung einschließlich Anmeldung und Druckschnittstelle testen.
Bei einem alten Lagergerät sind Sicherheitsupdates kurzfristig nicht möglich. Diese Ausnahme wird ausdrücklich bewertet. Der Betrieb begrenzt erreichbare Dienste und Zugänge, prüft die Überwachung und plant Ersatz. Die zuständige Leitung entscheidet über die verbleibende Übergangsphase und deren Bedingungen. „Das ist historisch gewachsen“ bleibt eine Beschreibung, wird aber nicht zur Sicherheitsmaßnahme befördert.
Nach der Umsetzung wird die Wirkung geprüft. Ein gemeinsamer Test zeigt, dass der Versand ohne einen bestimmten Vorlagendienst nicht starten kann. Die Abhängigkeit wird ergänzt, der Wiederanlauf angepasst und erneut gezielt überprüft. Das Beispiel zeigt den Wert der Methodik: Sie verbindet Inventar, Bedeutung, Anforderungen und reale Funktionsfähigkeit zu einer nachvollziehbaren Arbeitsweise.
ISO 27001 und IT-Grundschutz
ISO 27001 formuliert international anerkannte Anforderungen an ein ISMS. Der IT-Grundschutz liefert eine detaillierte deutsche Methodik und umfangreiche Anforderungen. Beide Ansätze sind kompatibel, aber nicht identisch.
- 01ISO 27001
Internationaler Anforderungsrahmen für ein ISMS
- 02IT-Grundschutz
Konkrete Methodik, Bausteine und detaillierte Anforderungen
- 03Gemeinsam
Managementsystem · Risiken · Verbesserung · Auditierbarkeit
„ISO 27001 auf der Basis von IT-Grundschutz“ ist ein eigenes Zertifizierungsschema des BSI.
Es gibt ein eigenes BSI-Zertifizierungsschema „ISO 27001 auf der Basis von IT-Grundschutz“. Daneben existiert die allgemeine Zertifizierung eines ISMS nach ISO/IEC 27001. Bei jedem Zertifikat lohnt der Blick auf Geltungsbereich, Aussteller, Prüfgrundlage und Gültigkeit.
Pragmatisch mit Grundschutz beginnen
Legen Sie Verantwortung und Unterstützung der Leitung fest. Benennen Sie kritische Leistungen, Informationen und Systeme. Prüfen Sie internet-exponierte Systeme, Sicherheitsupdates, Backups, Wiederherstellung und privilegierte Zugänge. Danach ordnen Sie passende Basis-Anforderungen zu und dokumentieren Abweichungen sowie nächste Schritte.
Einfach anfangen heißt nicht, irgendetwas zu machen. Es heißt, das größte reale Risiko zuerst zu bearbeiten, das Ergebnis zu prüfen und dann den nächsten Schritt zu gehen.
Verantwortung, Pflege und typische Denkfehler
IT-Grundschutz benötigt Menschen, die Entscheidungen treffen und Ergebnisse nachhalten. Die Sicherheitskoordination kann die Methodik betreuen, aber nicht allein den Schutzbedarf aller Geschäftsprozesse festlegen. Der Betrieb kennt technische Abhängigkeiten, Fachbereiche kennen die Folgen, die Leitung priorisiert Ressourcen und akzeptiert verbleibende Risiken innerhalb ihrer Befugnisse. Auch externe Unterstützung ersetzt diese internen Entscheidungen nicht.
Ein häufiger Denkfehler ist, die gesamte Arbeit mit der Auswahl einer Software zu beginnen. Ein Werkzeug kann Modellierung und Nachweise erleichtern. Es kennt aber nicht automatisch die Bedeutung eines Geschäftsprozesses. Zuerst sollten Umfang, Arbeitsweise und Verantwortung klar sein. Danach lässt sich beurteilen, ob eine übersichtliche Ablage genügt oder eine spezialisierte Anwendung tatsächlich hilft.
Die Dokumentation muss Änderungen folgen. Neue Dienstleister, Standorte, Anwendungen oder KI-Funktionen können Abhängigkeiten verändern. Verarbeitet ein neuer Dienst personenbezogene Informationen, wird die zuständige Datenschutzfunktion eingebunden. Die Sicherheitsbetrachtung erklärt dabei Zugriff, Verfügbarkeit und Schutz; sie ersetzt keine Entscheidung über zulässige Verarbeitungszwecke. Regelmäßige Überprüfung und anlassbezogene Aktualisierung halten das Modell brauchbar.
Für einen ersten Überblick empfiehlt sich die Seite ISMS und PDCA. Wer zunächst große offene Flanken schließen möchte, findet unter pragmatische Informationssicherheit einen handlungsorientierten Einstieg. Die Methodik soll wirksame Arbeit erleichtern. Sie muss nicht jede Besprechung in eine Bausteinnummer verwandeln.
Häufige Fragen
Ist IT-Grundschutz nur für Behörden geeignet?
Nein. Unternehmen und andere Organisationen können die Methodik ebenfalls nutzen. Für einen sinnvollen Einstieg sollten Geltungsbereich, Schutzbedarf, verfügbare Ressourcen und verbindliche Anforderungen geklärt werden. Die ausführlichen Unterlagen sind ein Werkzeugkasten; welche Vorgehensweise passend ist, hängt vom eigenen Ausgangspunkt und Ziel ab.
Was unterscheidet Basis-, Kern- und Standard-Absicherung?
Basis-Absicherung ermöglicht einen breiten Einstieg mit grundlegenden Anforderungen. Kern-Absicherung konzentriert sich zunächst auf besonders wichtige Werte und Prozesse. Standard-Absicherung betrachtet den festgelegten Informationsverbund umfassend nach der Methodik. Die Auswahl sollte bewusst erfolgen und erklären, wie zunächst weniger betrachtete Bereiche später behandelt werden.
Was ist ein Informationsverbund?
Damit ist der zusammenhängende Bereich gemeint, der betrachtet und abgesichert wird: seine Prozesse, Informationen, Anwendungen, Systeme, Netze, Räume und relevanten Abhängigkeiten. Ein sinnvoller Informationsverbund orientiert sich an tatsächlichen Leistungen. Organisatorische Grenzen allein reichen häufig nicht aus, wenn wichtige Dienste von anderen Bereichen oder externen Anbietern kommen.
Müssen wir jeden Baustein anwenden?
Die Auswahl erfolgt anhand der betrachteten Umgebung. Passende Bausteine werden den relevanten Objekten und organisatorischen Themen zugeordnet. Nicht jeder Baustein passt zu jeder Organisation. Die Auswahl und begründete Abweichungen müssen nachvollziehbar bleiben; bloßes Weglassen unbequemer Anforderungen ist keine fachlich belastbare Modellierung.
Wann ist eine zusätzliche Risikoanalyse erforderlich?
Sie wird insbesondere relevant, wenn normaler Schutzbedarf überschritten wird, geeignete Bausteine fehlen oder außergewöhnliche Einsatzbedingungen nicht ausreichend abgedeckt sind. Dann werden konkrete Szenarien und zusätzliche Behandlungsmöglichkeiten betrachtet. Ob eine bestimmte Maßnahme genügt, hängt von den tatsächlichen Folgen und vorhandenen Schutzmöglichkeiten ab.
Ist ein grüner Grundschutz-Check schon ein Sicherheitsnachweis?
Ein nachvollziehbarer Check ist eine wichtige Grundlage. Seine Aussage hängt aber von Umfang, Kriterien und Nachweisen ab. Wenn Einträge nur aus ungeprüften Selbstauskünften entstehen, ist der Erkenntnisgewinn begrenzt. Praktische Stichproben, Tests und eine aktuelle Betrachtung der Abhängigkeiten machen das Ergebnis belastbarer.
Wie hängt Grundschutz mit ISO 27001 zusammen?
ISO 27001 beschreibt Anforderungen an ein ISMS; IT-Grundschutz bietet eine ausführliche Methodik und konkrete Anforderungen für die Umsetzung. Das BSI betreibt zudem ein eigenes Zertifizierungsschema für ISO 27001 auf Basis von IT-Grundschutz. Bei Nachweisen müssen Prüfgrundlage, Geltungsbereich und Zertifizierungsweg deshalb genau betrachtet werden.
Muss ich für den Einstieg eine Zertifizierung anstreben?
Nein. Sie können die Methodik nutzen, um Übersicht, priorisierte Verbesserungen und nachvollziehbare Kontrollen aufzubauen. Ob ein förmlicher Nachweis benötigt wird, ergibt sich aus dem eigenen Ziel und den Anforderungen von Kunden oder anderen Stellen. Die Entscheidung sollte vor größeren Investitionen in Prüfvorbereitung geklärt werden.
Quellen und weitere Informationen
Diese Seite erläutert Grundlagen und ersetzt keine rechtliche oder zertifizierungsbezogene Prüfung des Einzelfalls.
Quellenstand: 27. Oktober 2026 · Redaktionell überarbeitet: 27. Oktober 2026